vulnérabilité

Les ordinateurs du porte-avions anglais HMS Queen Elizabeth tournent sous Windows XP (et sont donc potentiellement vulnérables)

Soumis par admin le

Si vous pensez que le HMS Queen Elizabeth est un vieux porte-avions en fin de vie, détrompez-vous. Le HMS Queen Elizabeth vient juste de quitter son port d'attache pour une série d'essais en mer. Il est plus que flambant neuf, il n'a pas encore pris son service, ce qui est prévu pour 2018/2019.

Mais selon le journal britannique The Telegraph, les ordinateurs de ce navire de guerre dernier cri tournent sous Windows XP, une version obsolète du système d'exploitation de Microsoft, qui ne reçoit plus de correctifs depuis 8 avril 2014.

Tout va cependant fort bien ainsi, selon le Secrétaire à la Défense Michael Fallon: "I want to reassure you about Queen Elizabeth, the security around its computer system is properly protected and we don't have any vulnerability on that particular score." assure-t-il dans le langage de Sa majesté. Je veux vous rassurer à propos du Queen Elizabeth. La sécurité autour de son système informatique est correctement assurée et nous n'avons pas la moindre vulnérabilité à ce niveau.

En pleine affaire Petya, l'argumentation est effectivement pleinement convaincante, rassurante :-)


Windows XP inside :-)
Linux : une vulnérabilité critique dans la commande sudo

Soumis par fredericmazue le

L'éditeur de sécurité Qualys a découvert une faille dans la commande Linux sudo. Une faille que Qualys qualifie de sévère, mais que l'on peut considérer comme critique. Question de point de vue :-)

Pour mémoire, sudo pour superuser do est une commande Linux géniale, qui, bien configurée, permet d'accorder à des utilisateurs Linux le droit de faire certaines actions qui autrement exigeraient que les utilisateurs soient root. Toutes les commandes sudo exécutées sont consignées dans un fichier de log, ce qui permet à l'administrateur du système de savoir qui a fait quoi. sudo permet même d'éviter de se connecter en root, ce qui est une bonne pratique pour éviter des maladresses aux conséquences désastreuses. C'est ainsi que sur les distributions Ubuntu Linux, par exemple, il est recommandé d'utiliser uniquement sudo, tandis que l'utilisateur root et purement est simplement désactivé par défaut sur ces systèmes.

Qualys ne donne pas de détails très techniques sur la faille dans le billet mentionné ci-dessus, mais explique quand même comment elle peut être exploitée. Le fond du problème est que sudo utilise la fonction système get_process_ttyname pour avoir des informations concernant le terminal sur lequel elle est exécutée et que par l'ajout d'espaces dans une commande exécutée en sudo, il est possible de leurrer le système en lui faisant croire que tty est un fichier système, et partant de là, obtenir les droits complets de root.

Qualys considère la vulnérabilité comme sévère, car elle nécessite la connexion d'un utilisateur qui a des droits sudo pour pouvoir être exploitée. Mais un administrateur système qui a l'infortune de devoir gérer des machines dans de tels cas considérera probablement cette vulnérabilité comme critique :-)

Toutes les versions de 1.8.6p7 à 1.8.20 de sudo sont vulnérables. Fort heureusement toutes les distributions Linux majeures (Red Hat SUSE, Debian...) ont déjà corrigé le problème. Les administrateurs système n'ont donc qu'à appliquer la mise à jour pour protéger leurs machines.

Windows Defender : une seconde vulnérabilité critique corrigée

Soumis par fredericmazue le

Un anti-virus qui sert de vecteur à la propagation de virus, ça fait désordre. C'était pourtant le cas de Windows Defender dont une faille dans MsMpEng, son moteur d'analyse, permettait l'exécution de code à distance. Microsoft a rapidement corrigé cette faille, mais MsMpEng en comportait une deuxième.

Cette seconde faille, comme la première, a été découverte par le chercheur en sécurité Davis Ormandy. Il explique : MsMpEng comporte un émulateur système x86 complet qui est utilisé pour exécuter tout fichier suspect qui se présente comme fichier PE, c'est à dire un fichier exécutable. Cette émulateur tourne en tant que AUTHORITY\SYSTEM et n'est pas confiné dans un bac à sable.

En passant en revue la liste des API Win32 que cette émulateur supporte, j'ai remarqué la fonction NtControlChannel de la librairie ntdll, qui est une fonction de contrôle d'entrée/sortie qui permet au code émulé de contrôler l'émulateur.

Ces contrôles d'entrée/sortie permettent pas mal de hacks, toujours selon Davis Ormandy. Par exemple travailler avec des expressions régulières mal formées, susceptibles de provoquer des plantages, charger du code qui remplacera le code normalement exécuté, rediriger le flux d'exécution, accéder à des metadonnées de volumes UFS (ce qui peut poser un problème de confidentialité), etc.

Dans un billet, Davis Ormandy dont un petit exemple de code en C, très simple, montrant comme exploiter cette vulnérabilité qu'il juge critique, ainsi que des exemples exploitant les possibilités d'attaques énumérées ci-dessus.

Microsoft, qui a été prévenue discrètement de l'existence de cette vulnérabilité, et l'a corrigée, non moins confidentiellement, c'est-à-dire sans faire de communication officielle. 

Le correctif est poussé via Windows Update,. Tous les utilisateurs qui ont désactivé les mises à jour automatiques sur leurs Windows ont tout intérêt à appliquer d'urgence les correctifs en attente. Car maintenant que cette faille est publique et que des exploits existent, il est probable que les cybercriminels s'en donnent à coeur joie pour attaquer les machines non à jour. Espérons que la mésaventure WannaCry aura servi de leçon.

Une vulnérabilité de Windows Defender permettait la propagation de virus !

Soumis par fredericmazue le
Image

Comme aurait pu le dire La Palice, un antivirus ça sert à éviter que des virus n'infiltrent un ordinateur. Un antivirus qui peut servir lui-même de vecteur d'infection, ça fait forcément un peu désordre...

C'est ce qui vient pourtant d'arriver à Windows Defender, cet antivirus de Microsoft activé par défaut sur les systèmes d'exploitation Windows, tant que l'utilisateur n'utilise pas une solution tierce. Ce qui signifie que Windows 7, Windows 8.1, Windows 10, Windows Serveur 2012 et Windows Server 2016 ont tous été menacés.

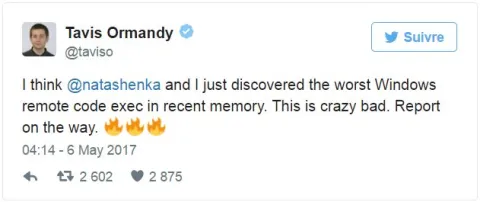
Deux chercheurs en sécurité du Project Zero de Google, Tavis Ormandy et Natalie Silvanivich ont découvert ce lundi une faille dans le Microsoft Malware Protection Engine ou MsMpEng, c'est-à-dire le moteur d'analyse de l'outil de sécurité Windows Defender.

Tavis Ormandy n'est pas avare en superlatif pour qualifier la faille : le pire bug de tous, follement mauvais, la pire exécution de code à distance de Windows de ces derniers temps.

Pour infiltrer une machine via cette faille, il suffit que l'attaquant y amène un fichier malicieux, par exemple une pièce attachée à un email. Lors de l'analyse du mail, ou lors de l'écriture du fichier sur le disque de la machine attaquée, Windows Defender va se mettre au travail, analyser le fichier, et par cette faille, permettre l'installation du virus qu'il devait normalement contrer.

Cette faille ne menace pas que les utilisateurs de Windows Defender, mais tous les utilisateurs de produits Microsoft intégrant le MsMpEng, à savoir Microsoft Security Essentials, Endpoint Protection, Forefront Endpoint Protection, Forefront Security for SharePoint, System Center Endpoint Protection et Windows Intune Endpoint Protection.

Microsoft a reconnu l'existence dans la faille dans un bulletin de sécurité et a déjà travaillé à sa correction ce qui est totalement inhabituel pour des vulnérabilités découvertes dans le cadre du Project Zero de Google, ce qui en dit long sur la gravité...

Microsoft a poussé le correctif via le canal Windows Update. Ce correctif s'installe automatiquement lors de la mise à jour des définitions de virus de Windows Defender. Selon Microsoft, aucun rapport ne fait état de l'exploitation de cette vulnérabilité.

La bonne version de Windows Defender à avoir pour ne pas être vulnérable est la version 1.1.13704.0 minimum.

Faille critique dans Drupal 8

Soumis par fredericmazue le

Une faille critique a été identifiée dans Drupal 8. Cette faille permet de passer outre les restrictions d'accès aux contenus. Cette faille est répertoriée CVE-2017-6919.

Fort heureusement, cela ne veut pas dire que tous les sites en Drupal 8 sont vulnérables, car plusieurs conditions doivent être réunies pour que la faille puisse être exloitée. Ces conditions sont :

  • Le module RESTful Web Services doit être activé
  • Le site autorise les requêtes PATCH
  • L'attaquant peut créer un compte sur le site ou en possède un. Ce qui concrètement signifie que tous les utilisateurs identifiés sont des attaquants potentiels.

Drupal 7 n'est pas touché par la vulnérabilité. En ce qui concerne Drupal 8, seules sont vulnérables les versions antérieures à 8.2.8 et 8.3.1.

Un correctif est d'ores et déjà disponible et les administrateurs de sites vulnérables devraient l'appliquer de toute urgence. 

600 000 serveurs sont vulnérables en raison d'une faille zero-day dans Internet Informations Services (IIS) 6.0

Soumis par fredericmazue le

Comment ? Il y aurait 600 000 serveurs à tourner encore avec Windows Server 2003 ? Cette mouture dont le support est officiellement arrêté depuis le 14 juillet 2015 et qui contient des failles de sécurités que Microsoft n'a jamais patchées parce que c'était trop difficile ? Et bien oui, selon le moteur de recherche Shodan.

Pour mémoire, Shodan est un moteur de recherche, accessible via un portail de même nom, qui indexe non les pages web mais les périphériques connectés à Internet. Shodan est bien évidemment très controversé, car il est un moyen de rêve pour les cybercriminels pour identifier sites et serveurs vulnérables. Selon Shodan, donc, plus de 600 000 serveurs tournent encore avec Windows Server 2003 et Internet Informations Services (IIS) 6.0 en guise de serveur Web. 

Malheureusement, deux chercheurs en sécurité de l'Université chinoise de Guangzhou y ont découvert une faille zero-day répertoriée CVE-2017-7269. Cette faille concerne le composant WebDAV. Une requête PROPFIND malicieuse avec un en-tête trop long provoque un débordement de tampon dans la fonction ScStoragePathFromUrl, ce qui peut aboutir à une situation de déni de service ou à l'exécution de code arbitraire, bien sûr à distance.

Pour couronner le tout, les chercheurs ont publié sur GitHub une preuve de concept sous la forme d'un script de moins de 20 lignes de Python. Bien sûr la publication de cette exploit est elle aussi controversée, mais objectivement, il n'est pas certain qu'elle aggrave la situation. En effet la faille CVE-2017-7269 sera exploitée massivement depuis l'été 2016 selon les chercheurs. C'est pourquoi nous parlons d'une faille zero-day.

Microsoft, informée de la situation, a indiqué qu'elle ne corrigerait pas cette faille, car le support des produits concernés est terminé depuis 2015. Désactiver le composant WebDAV permet de se prémunir. Sinon la société Acros Security propose un patch non officiel.

Le site de la CNIL hacké via une faille Apache Struts

Soumis par fredericmazue le

Une faille dans le famework Apache Struts a été découverte récemment. La faille se situait dans le parseur multipart Jakarta. Apache a corrigé cette faille très rapidement.

Mais c'est toujours la même histoire avec les failles. Les hackers et autres pirates sont très réactifs. Ils créent sans délai des exploits des failles et lancent leurs robots à l'assaut du Web : les sites se font pirater en masse.

Car de l'autre côté, les responsables de sites tardent bien souvent (pour ne pas dire plus) à appliquer les correctifs sur les applicatifs de leurs sites. C'est ce qui vient d'arriver à la CNIL dont le site a été hacké dans la nuit de samedi à dimanche via cette faille Apache Struts. Certains des services du site ont été indisponibles pendant plusieurs jours.

La CNIL a d'ailleurs reconnu l'incident : "Les attaquants ont utilisé la vulnérabilité du logiciel Apache Struts, dont des kits d’exploitation sont apparus sur Internet en fin de semaine dernière"

Il ne reste plus qu'à espérer que la CNIL ne se soit pas fait dérober des données personnelles au cours de ce hack. Ce serait un comble... ;-) :-)

HackerOne : protégez vos projets open source

Soumis par fredericmazue le

HackerOne est une plate-forme de Bug Bounty et de coordination d'actions contre les vulnérabilités logicielles.

HackerOne lance une version Community Edition, gratuite, de sa plate-forme, afin d'aider à la protection des logiciels open source contre les vulnérabilités.

De nombreux projets open source majeurs, tel que Ruby, Rails, Discourse, Django, GitLab, Brave, and Sentry utilisent déjà la plate-forme, soulignent ses éditeurs.

Tous les projets open source ne sont pas éligibles à HackerOne Community Edition. Pour être éligible, un projet doit avoir une ancienneté d'au moins 3 mois, être actif, être sous une licence open source reconnue par l'Open source Initiative (OSI) et accepter d'intégrer un lien pointant vers HackerOne dans les menus de navigation primaire ou secondaire du site web du projet.

Plus d'informations : HackerOne Community Edition.

WordPress 4.7.2 : importante mise à jour de sécurité

Soumis par fredericmazue le

Deux semaines seulement après la sortie de la mouture 4.7.1 du célèbre CMS WordPress, arrive dans l'urgence la version 4.7.2 qui contient d'importantes mises à jour de sécurité.

WordPress 4.7.2 corrige trois importantes vulnérabilités ainsi que l'explique le billet de blog qui annonce sa disponibilité.

Tout d'abord une faille dans Press This permet à des utilisateurs non autorisés d'accéder à l'interface utilisateur permettant d'assigner des termes de taxonomie.

Ensuite, une vulnérabilité XSS découverte par le développeur Web Ian Dunn permet de modifier le comportement des pages par injection de code JavaScript.

Enfin, s'il faut classer la gravité de ces vulnérabilités, la plus dangereuse est une faille dans la classe WP_QUERY, découverte par le développeur Mo Jangda, qui permet de réaliser des injections SQL. L'équipe de développement de WordPress précise que le coeur du CMS n'est pas vulnérable à ce problème. Cependant ne pas mettre à jour WordPress sous ce prétexte serait une très mauvaise idée. En effet, il est possible que des plugins ou des thèmes activent accidentellement cette vulnérabilité dont la présence aura finalement été oubliée.

Cette dernière vulnérabilité n'est pas apparue avec WordPress 4.7.1. Elle concerne aussi les versions antérieures. Ainsi un webmaster qui serait resté avec un WordPress 4.6.x parce que, par exemple, le PHP du serveur hébergeant son site est dans une version insuffisante pour WordPress 4.7 doit prendre les mesures qui s'imposent.

Massives campagnes de spams en raison de deux failles critiques Joomla!

Soumis par fredericmazue le
Image

Vous avez sans doute remarqué dans votre messagerie une quantité de spams beaucoup plus importante que d'habitude ces derniers jours. En effet de nombreuses campagnes massives de spams ont été lancées, grâce à l'exploitation de deux failles critiques dans Joomla!

L'équipe de développement de Joomla! a alerté sur l'existence de ces failles le 25 octobre dernier et a bien sûr publié les correctifs dans la foulée.

Les deux failles, exploitées simultanément, permettent la création de comptes à privilèges sur les systèmes Joomla! Si de nombreux responsables de sites ont tardé à appliquer les correctifs, les cybercriminels n'ont eux pas tardé à examiner de très près la vulnérabilité, pour créer des exploits, explique Sucuri dans un billet de blog.

Des robots ont commencés à tâter le terrain pour recenser les sites Joomla! vulnérables, ce qui se manifeste de cette manière dans les logs.

POST /index.php?option=com_users&task=user.register HTTP/1.1"

Puis les robots ont activé les exploits en masse sur les sites vulnérables, pour y créer un utilisateur de nom db_cfg, de mot de passe fsugmze3

82.77.15.204 - - [26/Oct/2016:18:09:24 -0400]
"POST /index.php/component/users/?task=user.register
 user[name] = db_cfg
 user[username] = db_cfg
 user[password1] = fsugmze3
 user[password2] = fsugmze3

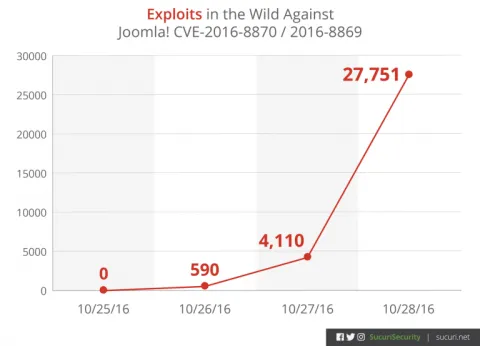
Le graphique ci-dessous, de Sucuri montre à quel point les attaque ont flambé, en quelques jours.

Tour cela montre à quel point il est important d'appliquer les correctifs de sécurité aussi rapidement que possible.

En l'état, appliquer les correctifs ne suffit pas à régler le problème sur des sites corrompus. Les webmasters doivent examiner à la loupe les utilisateurs récemment créés. De nom db_cfg bien sûr, mais pas uniquement car des variables des premiers exploits sont arrivés. Sucuri recommande aux webmasters de scruter leurs logs à la recherche du motif task=user.register afin de détecter d'éventuelles intrusions.