vulnérabilité

Ghost : une grave faille dans la glibc de Linux

Soumis par fredericmazue le

Une grave faille de sécurité, baptisée Ghost, a été découverte dans la glibc de Linux. Cette librairie est au coeur de tous les systèmes Linux.

Selon l'éditeur de solutions de sécurité Qualys qui a publié des informations concernant cette faille, celle-ci est présente depuis la glibc-2.2 qui a été publiée le 10 novembre 2000  

Depuis 2013, d'autres correctifs ont été apportés à cette librairie qui peuvent atténuer la gravité de la faille.

La vulnérabilité se situe dans les fonctions gethostbyname et gethostbyaddr. Elle est exploitable par une classique attaque en débordement de tampon et permet potentiellement la prise de contrôle total, à distance, de la machine attaquée. Si l'exploit n'est pas très facile à réaliser, en revanche, il ne nécessite aucun droit dans le système ni aucune connexion au système préalables. Il suffit de provoquer une résolution DNS sur un nom de domaine mal formé. Ceci peut, selon la configuration du serveur attaqué, être obtenu par exemple par le simple envoi d'un mail.

Les administrateurs système doivent vérifier d'urgence si leurs systèmes sont vulnérables et de toutes façons appliquer d'urgence le correctif, que la plupart des distributions Linux ont déjà mis à disposition.

Le code C ci-dessous, test-ghost.c, permet de tester la vulnérabilité des systèmes et l'efficacité des correctifs appliqués.

Compiler ainsi

gcc test-ghost.c -o test-ghost

Puis lancer le test ainsi

./test-ghost.

Le message Not vulnerable doit s'afficher après application du correctif de sécurité.

#include <netdb.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <errno.h>

#define CANARY "in_the_coal_mine"

struct {
  char buffer[1024];
  char canary[sizeof(CANARY)];
} temp = { "buffer", CANARY }; 

int main(void) {
  struct hostent resbuf;
  struct hostent *result;
  int herrno;
  int retval; 

  /*** strlen (name) = size_needed - sizeof (*host_addr) - sizeof (*h_addr_ptrs) - 1; ***/
  size_t len = sizeof(temp.buffer) - 16*sizeof(unsigned char) - 2*sizeof(char *) - 1;
  char name[sizeof(temp.buffer)];
  memset(name, '0', len);
  name[len] = '\0'; 

  retval = gethostbyname_r(name, &resbuf, temp.buffer, sizeof(temp.buffer), &result, &herrno);

  if (strcmp(temp.canary, CANARY) != 0) {
    puts("vulnerable");
    exit(EXIT_SUCCESS);
  }

  if (retval == ERANGE) {
    puts("not vulnerable");
    exit(EXIT_SUCCESS);
  }

  puts("should not happen");
  exit(EXIT_FAILURE);
}
Faille Android Webview : Google ne corrigera pas car c'est trop difficile...

Soumis par fredericmazue le

Nous savions déjà que Google, le grand pourfendeur de bugs des autres devant l'Eternel ne corrigera pas une faille dans Webview qui menace potentiellement près d'un milliard d'utilisateurs Android.

Mais nous savons aujourd'hui pourquoi. En trois mots : c'est trop difficile.

C'est le plus sérieusement du monde que Adrian Ludwig explique dans un billet posté sur Google+ que cette faille de Webview concerne le composant WebKit sur lequel Webview s'appuie.

Or WebKit c'est 5 millions de lignes de codes avec des milliers de nouvelles contributions ou correctifs apportés chaque mois par des développeurs. Corriger cette vulnérabilité impliquerait de patcher des branches de code vieilles de plus de deux ans, et cela toucherait de larges portions de code, nous dit-on. Tout cela est trop difficile et pourrait créer plus de problèmes de sécurité que cela n'en résoudrait, selon Adrian Ludwig. Pour lui la manière de se prémunir de cette faille est d'upgrader vers Android 4.4 ou de changer de navigateur.

Mais pour cela, encore faut-il que la mise à jour du système soit possible ou que l'utilisateur lambda soit averti de l'existence de la vulnérabilité et du danger qu'il coure.

Avec cette vulnérabilité Webview, les cybercriminels ont de belles perspectives de business devant eux.

Corriger un problème de sécurité n'a certes jamais été facile. Il y a de nombreuses implications et il faut s'assurer que le correctif n'introduise pas plus de problèmes qu'il n'en résout, en effet. C'est d'ailleurs très exactement ce qu'expliquait Chris Betz, de Microsoft, dans son billet courroucé, suite aux divulgations de failles dans Windows par le Project X de Google.

Corriger des vulnérabilités, c'est difficile... beaucoup plus que de dévoiler celles des autres... 

Google dévoile trois failles Zero Day de Mac OS X

Soumis par fredericmazue le

Google, via son Project X continue sa croisade contre les failles de sécurité. Comprendre : les failles de sécurité présentes dans les produits d'autres sociétés.

Après avoir dévoilé coup sur coup trois failles Zero Day dans Windows et courroucé Microsoft qui était en train de mettre en place des correctifs, Google s'attaque désormais à Apple.

C'est ainsi que le Project X vient de dévoiler trois vulnérabilités Zero Day (une, deux,  trois) dans Mac OS X.

Les failles ont été signalées à Apple. Mais la firme à la pomme n'a pas corrigé dans les 90 jours, et le Project X reste intraitable avec cette règle. 90 jours, pas un de plus.

Les failles sont donc publiées, avec leurs exploits. Mais le danger n'est pas trop grave pour les utilisateurs, un pirate devant avoir accès physiquement à la machine pour profiter de ces vulnérabilités.

La faille dans Android 4.3, qui touche presque un milliard d'utilisateur ne sera par contre pas corrigée, même après 90 jours...  

Divulgation de failles Windows 8.1 : Google récidive

Soumis par fredericmazue le

Et de trois ! Fi des protestations de Microsoft, Google fait sien le dicton jamais deux sans trois. Pour Mountain View, 90 jours c'est 90 jours et pas un de plus.

Google vient donc de dévoiler une troisième faille Zero Day, avec exploit à l'appui. Il s'agit d'une faille qui se situe dans la fonction CryptProtectMemory.

Microsoft a été avertie de l'existence de cette faille. Redmond avait alors annoncé à Google que la faille serait patchée en janvier.

Mais ensuite Microsoft a demandé un délai afin que la faille ne soit pas divulguée avant février 2015 date à laquelle sera finalement diffusé le patch.

C'est Chris Betz qui ne va pas être content de voir à nouveau les clients de Microsoft exposés à des attaques. On peut s'attendre ce qu'il se fende d'un nouveau billet furibond.

Pourtant, paradoxalement, le projet X a normalement pour finalité d'accroître la sécurité des utilisateurs. Pas sûr que ce but soit vraiment atteint en ce moment. On pourrait imaginer qu'une faille soit divulguée après qu'un éditeur soit resté 90 jours sans réagir. Histoire de mettre une juste pression. Mais là ce n'est pas le cas, Microsoft travaillant aux correctifs.

Mais quand c'est dit, c'est dit : 90 jours et pas un de plus. Et la faille d'Android 4.3 qui met près d'un milliard d'utilisateurs dans l'embarras ne serait, elle, jamais corrigée. Google le redresseur de torts a parlé!

Google ne corrigera pas une faille qui touche 60% des utilisateurs d'Android !

Soumis par fredericmazue le

Une faille dans WebView a été récemment identifiée par Rapid7, un cabinet spécialisé dans la sécurité informatique. Cette faille concerne Android 4.3, Jelly Bean, et antérieurs (4.2 et 4.1).

Mountain View a indiqué qu'elle ne corrigera pas cette faille. " Si la version de WebView concernée est antérieure à 4.4, nous ne développons pas le patch nous mêmes, mais nous faisons le nécessaire pour informer nos partenaires et nous accueillons avec bienveillance les patches accompagnant un rapport de bug."

Encore une chance qu'ils accueillent les patches avec bienveillance chez Google. Ils ne manquerait plus qu'ils s'y opposent...

Cette décision de Google semble montrer bien peu de considération envers les utilisateurs d'Android. Car 60% de ceux-ci, c'est-à-dire près d'un milliard quand même, sont concernés.

Mettre à jour vers Android 4.4, c'est bien gentil, mais que doivent faire les utilisateurs dont le smartphone ne le supporte pas ?

Probablement, par cette décision, l'entreprise Google souhaite mettre une certaine pression sur les OEM, et, accessoirement sur les clients pour qu'ils changent leur vieil appareil. Toujours est-il que cette décision est vraiment très mal venue et fait très mauvais effet dans le contexte.

En effet, en ce moment, Google joue les redresseurs de tort en publiant pour la deuxième fois en quelques jours une vulnérabilité dans Windows 8.1, exploit à l'appui, alors que Microsoft devait patcher cette dernière deux jours plus tard.

La devise de Google serait-elle "Faites ce que je dis, mais ne faites pas ce que je fais" ?

... et ne laissez pas comme moi un milliard d'utilisateurs sur le carreau ?

Google dévoile une nouvelle faille Zero Day ... et courrouce Microsoft

Soumis par fredericmazue le

Fin décembre dernier, Google a dévoilé une faille Zero Day de Windows 8.1, permettant une élévation de privilège. Ceci dans le cadre de son Project Zero. La faille, signalée à Microsoft et n'ayant pas été corrigée dans les 90 jours, elle a été dévoilée, accompagnée du code permettant de l'exploiter, selon la politique du Project Zero. Microsoft n'avait alors pas réagi autrement qu'en disant que la faille sera corrigée très prochainement.

Mais Google vient de récidiver, en mettant hier dans le domaine public, une faille connue depuis le 13 octobre. que Microsoft n'a pas encore comblée. Là encore, il s'agit d'une faille permettant une élévation de privilège, au moyen de la simple création de clés dans la base de registre de Windows 8.1.

Cette fois, Microsoft a exprimé son mécontentement. Mécontentement d'autant plus grand que cette faille sera comblée dans le Tuesday Patch de demain mardi 13 janvier. Mais Google n'a pas voulu faire preuve de la moindre souplesse.

Microsoft a donc exprimé son mécontentement à travers un long billet de blog de Chris Betz, qui justifie le temps mis par Microsoft pour la publication d'un correctif par la nécessité d'évaluer pleinement la vulnérabilité et d'évaluer le large paysage des menaces dans laquelle peut s'inscrire cette faille.

Ce qui dans un sens se comprend, mais on peut aussi contre-argumenter que 90 jours c'est long, pour ce faire.

Pour Microsoft, Google n'est pas forcément très bien intentionné avec son Project Zero

"Google a publié des informations sur une vulnérabilité dans un produit Microsoft, deux jours avant la publication du correctif dans le Patch Tuesday de mardi 13 janvier, malgré notre demande qu'ils ne le fassent pas. [...]  Cette décision semble moins une affaire de principes qu'une chasse aux sorcières dont les clients peuvent subir les conséquences. Ce qui est bon pour Google nest pas toujours bon pour les clients." écrit ainsi Chris Betz.

Pour que les choses soient bien claires, il ajoute : "Nous ne pensons pas qu'il serait convenable que nos chercheurs découvrent des vulnérabilités dans les produits de nos concurrents, leur fassent subir une pression pour qu'ils les corrigent sous un certain laps de temps et sinon publient les informations permettant que les vulnérabilités soient exploitées et leurs clients attaqués avant la publication d'un correctif ".

8 nouvelles vulnérabilités OpenSSL

Soumis par fredericmazue le

Des vulnérabilités OpenSSL, voilà qui va rappeler douloureusement aux administrateurs système la faille HeartBleed.

Fort heureusement, cette fois les choses sont beaucoup moins graves, car il s'agit de vulnérabilités qualifiées de faibles ou modérées. Il n'en reste pas moins que les administrateurs système ont tout intérêt à appliquer les correctifs dès que possible.

Deux de ces vulnérabilités (CVE-2014-3571 et CVE-2015-0206) peuvent être exploitées pour provoquer des attaques en déni de service. Ces vulnérabilités sont situées dans l'implémentation du protocole DTLS qui prend en charge les paquets UDP cryptés. Ce protocole est peu utilisé, sauf en ce qui concerne les VPN (Virtual Private Networks) and et WebRTC (Web Real-Time Communication).

Les autres vulnérabilités concerne le protocole TLS. Encore lui... (Lire par exemple ici et ici) Elles peuvent générer un comportement inattendu dans le cas où OpenSSL a été compilé avec l'option no-ssl3. Dans ce cas, un serveur peut accepter des certificats DH (Diffie-Hellman) pour l'authentification client sans certificat de vérification du message,  et un client peut accepter un handskahe ECDH en dépit de l'absence d'un message du serveur contenant la clé d'échange.

Google révèle une faille Zero-Day de Windows 8.1, ainsi que le code pour l'exploiter

Soumis par fredericmazue le

Ceci dans le cadre du Project Zero, qui regroupe des hackers très expérimentés et provenant de tous les horizons, avec pour tâche de détecter des failles dans les logiciels courants, afin de rendre l'informatique plus sûre au quotidien.

Découvrir des failles c'est bien, mais que les éditeurs corrigent ensuite les failles c'est mieux. Et, justement, la politique du Project Zero est d'informer un éditeur de la présence d'une faille afin que celui-ci corrige dans les 90 jours. Sinon la faille est rendue publique.

Or, Google a découvert une faille dans Windows 8.1, impliquant la fonction NtApphelpCacheControl dont le code se situe dans le fichier ahcache.sys. La faille, faute de vérifier correctement le propriétaire d'un token d'accès, permet d'obtenir une élévation de privilège aux droits de l'administrateur.

Google a notifié Microsoft de l'existence de cette faille, il y a plus de 90 jours. Mais Redmond ne l'a pas corrigée. Donc, conformément à la politique de Project Zero, la faille a été rendue publique, et là Google on peut dire que Google n'a pas fait les choses à moitié, puisqu'est également fourni le code permettant d'exploiter la faille. Que les paresseux qui n'auraient pas le courage de compiler le code sachent qu'il trouveront aussi un exécutable et une librairie DLL tous prêts :-)   

Depuis cette publication, Microsoft a indiqué travailler sur le problème, pour publier rapidement un correctif.

Grinch : une vraie fausse vulnérabilité Linux

Soumis par fredericmazue le

Un buzz est en train de monter en ce qui concerne une prétendue vulnérabilité Linux baptisée Grinch. Tout part d'un billet de blog d'Alert Logic.

L'article prête à confusion et certains commentateurs sur le Web y voient une faille aussi grave que la faille Bash alias Shellshock qui a défrayé la chronique fin septembre 2014.

En fait, le billet d'Alert Logic pointe simplement le fait que des utilisateurs Linux appartenant au groupe wheel - groupe certes souvent controversé - peuvent élever leurs privilèges. Ce qui n'a en soi rien d'étonnant puisque le groupe wheel sert à ça. L'élévation de privilèges se fait alors via la commande su, et non la commande sudo, comme on peut le lire ici ou là. Sauf configuration particulière de sudo, bien entendu. Il est vrai que le groupe wheel est souvent dans les autorisations par défaut de sudo.

L'article met en avant des attaques de cette vulnérabilité, par exemple via Polkit. Mais là encore il ne s'agit que de l'attribution de aux membres du groupe wheel.

Il est vrai que le groupe wheel est un groupe dangereux, par définition. Les administrateurs Linux le savent bien. Et à priori, ils ne placent pas dans ce groupe des utilisateurs qui ne sont pas de confiance.

C'est pourquoi on ne peut pas dire que cette vulnérabilité en soit une, ainsi que le soulignent Kurt Seifried  de Red Hat et d'autres spécialistes de Linux dans un fil de discussion sur seclists.org.

En revanche cet article a le mérite de sensibiliser les administrateurs Linux sur le fait que la configuration par défaut d'un système fraîchement installé peut grandement fragiliser celui-ci. Mais c'est justement le travail des administrateurs d'ajuster cela.

D'ailleurs une bonne pratique de sécurité ets justement de supprime purement et simplement le groupe wheel :-)

WordPress : plus de 100 000 sites touchés par une vulnérabilité, plus de 10 000 bloqués par Google

Soumis par fredericmazue le
Image

Dimanche 14 décembre, la société de sécurité Securi a publié un billet indiquant qu'un malware sévit sur WordPress en ce moment. Securi a ensuite publié un second billet apportant des informations complémentaires.

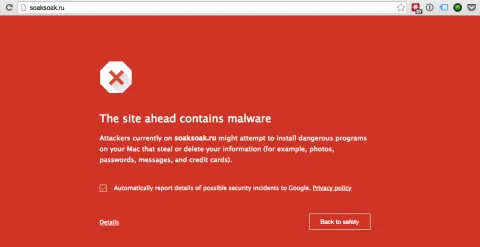
Selon Sucuri, 100 000 sites sous Wordpress seraient impactés par ce malware baptisé SoakSoak, et 10 000 sites auraient été bloqués par Google qui y détecte la présence de malwares.

L'attaque exploite une faille qui permet de modifier un fichier d'affichage du thème, wp-includes/template-loader.php pour y injecter ce code.

<?php
function FuncQueueObject()
{
  wp_enqueue_script("swfobject");
}

add_action("wp_enqueue_scripts", 'FuncQueueObject'); 

Ce qui fait que wp-includes/js/swfobject.js est chargé sur chaque  page visitée pour à son tour charger un malware en JavaScript depuis le domaine SoakSoack.ru, notamment ce fichier. hxxp://soaksoak.ru/xteas/code

Nettoyer template-loader.php et wp-includes/js/swfobject.js  sur un site infecté ne suffit pas pour enlever le malware, qui aura installé des backdoors un peu partout.

La vulnérabilité se situe dans le plugin Slider Revolution. Dans un commentaire sur le deuxième billet de Securi, le développeur du plugin explique qu'il s'agit d'une vulnérabilité ancienne, qui est fixée depuis la version 4.2. Ce ne sont même que les versions 4.1.4 et antérieures qui sont concernées.

Cependant, vu le nombre de site infectés, beaucoup de mises à jour n'ont pas été faites...
