vulnérabilité

Windows Server : un correctif publié dans l'urgence, et à appliquer de même

Soumis par fredericmazue le

La semaine dernière, Microsoft a diffusé un Tuesday Patch copieux, corrigeant notamment une vulnérabilité très grave - et vieille de 19 ans :-) - dans SSL. Quelque chose d'équivalent à la vulnérabilité HeartBleed qui avait défrayé la chronique de Linux et autres systèmes utilisant Open SSL.

Mais cela n'a pas été suffisant. Redmond vient en effet de corriger une autre vulnérabilité très grave et diffuse le correctif hors cycle, en raison de cette gravité.

Il s'agit d'une faille dans Kerberos Key Distribution Center, alias KDC, qui permet de se connecter dans un domaine Active Directory.

Un exploit de la faille permet à l'attaquant d'obtenir les mêmes privilèges que l'administrateur du domaine. Autant dire que le loup est lâché dans la bergerie... :-)

Microsoft dit avoir connaissance d'exploits de cette faille sous la forme "d'attaques limitées et ciblées". En clair, pour un administrateur système, cela se comprend par : c'est vraiment la cata et il faut appliquer le patch immédiatement.

La faille impacte les Windows Server 2003, 2008, 2012, 2012 R2, mais pas uniquement. Les Windows de Vista à Windows 8.1 sont également vulnérables, mais dans ce cas, c'est tout de même moins sensible. Quoi que...

Une faille dans Certicode aurait coûté 25 millions d'euros à la Banque Postale

Soumis par fredericmazue le

Certicode est un système mis à place par la Banque Postale pour pouvoir effectuer facilement des virements. Depuis son compte en ligne, un internaute demande à faire un  virement. Il reçoit alors par SMS un code de validation à usage unique qui lui permet de réaliser le virement.

Parfait sur le papier, mais d'après La Dépêche, des pirates ont trouver le moyen d'usurper l'identité du client et d'intercepter le code de validation. Toujours selon La Dépêche, 8 de ces pirates, proches des mouvements islamistes, sont actuellement en garde à vue à Toulouse. Ce sont 800 000 euros qu'ils ont ainsi détournés.

Mais ces pirates ne sont pas les seuls à avoir exploité la faille dans Certicode. A en croire RTL, le préjudice total subit par la Banque Postale pour cette faille s'élèverait à 25 millions d'euros.

La Banque Postale assure que la faille est désormais comblée.

Commentaire actu

Chasse aux bugs dans Chrome : Google augmente le montant des primes

Soumis par fredericmazue le
Image

Y  aurait-il une certaine lassitude parmi les hackers et les experts en sécurité, en ce qui concerne la chasse aux bugs ? Il est vrai que les programmes "bug bounty" sont désormais nombreux. Google, Microsoft et Facebook en proposent, pour ne citer que ces grands noms.

En ce qui concerne la chasse aux bugs dans le navigateur Google Chrome, ce n'est pas la lassitude, mais la difficulté qui rend les découvertes de vulnérabilités - et donc l'attribution de primes - moins nombreuses. Tout simplement, d'après Google, grâce à tous les travaux menés, dont ceux effectués dans le cadre des bug bounty, la sécurité  dans Chrome a été considérablement augmentée. Donc la découverte de nouvelles failles est devenue beaucoup plus difficile en conséquence.

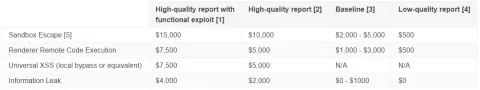
Si c'est plus difficile, il convient de récompenser davantage, ainsi que l'explique Mountain View dans un billet de blog intitulé Moins de bugs, plus d'argent.  Ce billet est accompagné d'une nouvelle grille de récompenses sur la page dédiée à la chasse aux bugs dans Chrome.

Tarifs qui ne sont d'ailleurs pas limitatifs vers le haut, Google pouvant envisager de rémunérer davantage, dans le cas d'une découverte à caractère exceptionnel.

Plus généralement, la grande classe c'est de trouver une vulnérabilité permettant de sortir de la sandbox du navigateur et de fournir à la fois un rapport de qualité ainsi qu'un exploit démontrant la vulnérabilité. Dans ce cas, la récompense offerte est de 15 000 dollars.

L'argent c'est bien, mais chez les hackers, la renommée c'est également très important. Google le sait et publiera le nom des champions dans son Hall of Fame des chasseurs de bugs :-) 

Faille BASH : patchez vos serveurs, ça urge !

Soumis par fredericmazue le

La faille BASH découverte la semaine dernière est réellement très grave. Patchez vos serveur de toute urgence, si ce n'est pas déjà fait.

Si vous n'êtes pas convaincu du danger, si vous pensez que vous êtes à l'abri, nous vous proposons de lire ceci.

Une très grave faille d'ampleur similaire à HeartBleed découverte dans Linux, UNIX et Mac OS X

Soumis par fredericmazue le

Une vulnérabilité très grave vient d'être découverte dans Bash, pour Bourne Again SHell, qui est le shell le plus utilisé sur les systèmes de types UNIX. De surcroît, Bash est le shell par défaut sur la plupart de ces systèmes. Sont donc potentiellement impactés par cette vulnérabilité tous les systèmes UNIX, Linux et Mac OS X, ainsi que bien  entendu tous les systèmes de type UNIX, par exemple FreeBSD.

La faille a été découverte par Stephane Chazelas, administrateur UNIX et Linux à la  U.K. robotics company SeeByte. Pour les experts en sécurité, cette faille est de l'ampleur de la faille HeartBleed découverte en mai 2014.

Cette faille est même d'une certaine façon pire que HeartBleed si l'on considère  que Bash existe depuis les années 80 et que très probablement la faille y est présente depuis le début.

La vulnérabilité consiste dans le fait qu'il est possible de créer des variables d'environnement au shell contenant du code pouvant être exécuté, ce qui rend les systèmes vulnérables aux attaques par injections. Le nom de la variable malicieuse peut être quelconque, seul son contenu étant important.

Non seulement la vulnérabilité est énorme, mas elle peut se nicher partout, car très nombreux sont les programmes qui interagissent avec le Shell dans les système de type UNIX. Il sont tellement nombreux qu'il y en a forcément auxquels vous ne pensez pas, même si vous êtes un administrateur système rigoureux.

Pour savoir si vous êtes vulnérables il vous suffit de faire un essai dans votre Bash :

$ env x='() { :;}; echo vulnerable' bash -c "echo this is a test"
vulnerable
this is a test

Si vous voyez le message 'vulnerable this is a test' (et vous le verrez...) votre système est vulnérable.

Si vous n'êtes pas vulnérable, vous verrez ceci :

$ env x='() { :;}; echo vulnerable' bash -c "echo this is a test"
bash: warning: x: ignoring function definition attempt
bash: error importing function definition for `x'
this is a test

Josh Bressers, un responsable de la sécurité chez Red hat commente cette vulnérabilité ainsi :

"C'est super simple et toutes les versions de Bash sont vulnérables. C'est extrêmement grave, mais un attaquant a besoin de condition spécifique pour exploiter la faille, à savoir pouvoir définir une variable d'environnement. Heureusement cela n'est pas courant".

Malheureusement les cas sont malgré tout nombreux, ainsi qu'on peut le lire sur le blog de sécurité de Red Hat.

ForceCommand, qui normalement limite les exécution de ligne de commande pour les utilisateurs distants peut être bipassé

  • Les serveurs Apache qui utilisent les modules mod_cgi et mod_cgid sont vulnérables si les scripts CGI sont écrit en Bash ou s'ils lancent un sous shell Traquez les appels system/popen en C, os.system/os.popen en Python, system/exec en PHP (si exécite en mode CGI),et open/system en Perl.
  • Les script PHP exécutés avec mod_php ne sont pas affectés par le problème, sauf bien sûr s'ils lancent un sous shell
  • Les clients DHCP, puisqu'ils invoquent des scripts pour configurer le systèmes, peuvent être victime de valeurs toxiques retournées par un serveurs malicieux.
  • Les démons et les applications avec le bits SUID sont vulnérables s'ils exécutent des scripts contenant des variables d'environnement qui peuvent être trafiquées par les utilisateurs.
  • Et bien sûr plus généralement, toute application qui tourne dans un shell ou qui en lance un est dangereuse.

A cela ajoutons qu'il existent des interfaces Web d'administration de serveurs, comme par exemple Webmin, qui permettent d'exécuter des lignes de commande Shell.  A désactiver de toute urgence en attendant que le problème soit corrigé.

Les distributions Red Hat, Fedora, CentOS, Debian et Ubuntu proposent déjà des patches. Les autres distributions ne tarderont sans doute pas. Appliquez ces patches de toute urgence sur vos systèmes.

Microsoft récompense la découverte de failles dans ses services en ligne

Soumis par fredericmazue le

Pour motiver les experts en sécurité et autres hackers chevronnés, Microsoft lance un programme de récompenses pour la découverte de failles dans une grande partie de ses service en ligne.

Des mauvaises langues diraient : bien obligé maintenant que la division Trustworthy Computing Group a été fermée :-)  

Plus sérieusement, la sécurité étant un problème difficile, toutes les expertises sont les bienvenus et c'est l'esprit de ce programme. Les services concernés sont :

  • portal.office.com
  • *.outlook.com (Office 365 for business email services applications, excluding any consumer “outlook.com” services)
  • outlook.office365.com
  • login.microsoftonline.com
  • *.sharepoint.com
  • *.lync.com
  • *.officeapps.live.com
  • www.yammer.com
  • api.yammer.com
  • adminwebservice.microsoftonline.com
  • provisioningapi.microsoftonline.com
  • graph.windows.net

Les failles découvertes peuvent être du Cross Site Scripting, des injections, des problèmes d'authentification, des élévations de privilèges, etc. La liste complète est donnée dans l'annonce de Microsoft.

Les failles doivent être de "vraies" failles. c'est-à-dire que les petits malins qui lanceraient une attaque DDoS ou qui rejoueraient un problème à parti d'un cookie par exemple, n'ont aucune chance d'être récompensés :-) Là aussi Microsoft liste ce qui n'est pas à ses yeux une faille.

Le montant des primes pour les failles découvertes sera estimé par Microsoft, en fonction de l'impact de la faille. La complexité de la vulnérabilité sera également prise en considération. Quoi qu'il en soit, tout découvreur d'une faille valide se verra récompensé par une prime d'un montant minimum de 500 dollars.

Source : technet.microsoft.com

Une faille "désastreuse", "catastrophique" touche potentiellement 75% des Android

Soumis par fredericmazue le

Désastre, catastrophe... Les mots sont forts dans ce billet de la société Rapid7. Mais il est vrai que le cas est grave.

Normalement, lorsque vous naviguez et que vous ouvrez plusieurs onglets simultanément, le code JavaScript téléchargé pour un site A, et donc s'exécutant dans un onglet, ne peut pas accéder aux données chargées pour un autre site B et donc appartenant à un autre onglet. Autrement dit, l'environnement d'exécution de JavaScript est confiné au contexte qu'est la page ou au domaine auquel appartient la page, s'il s'agit d'accéder à des ressources supplémentaires. Une restriction qui s'appelle la Same Origin Policy, ou SOP.

Seulement voilà, le navigateur par défaut d'Android, qui est le navigateur Android Open Source Project ou AOSP ne respecte pas tout simplement pas la SOP.

Concrètement, cela signifie plein de chose rigolotes. Par exemple si vous avez gardé un webmail ouvert et que vous visitez depuis un autre onglet une page web dont le JavaScript exploite cette faille, l'attaquant peut lire tous vos mails.

De la même manière un attaquant peut dérober des cookies de sessions. Des cookies de connexion au site de votre banque par exemple, pour s'y connecter en usurpant votre identité. Et pour faire bonne mesure, il peut aussi voler les mots de passe stockés par le navigateur.

Donc oui, la vulnérabilité mérite le nom de catastrophe, même si elle n'aurait pas encore été exploitée jusqu'à ce jour. L'information est bien sûr à prendre avec les plus grandes réserves, et de toutes façons, puisque cette faille est désormais rendue publique, et qu'elle est facile à exploiter, les exploits ne vont pas tarder.

Sont potentiellement touchés tous les systèmes Android antérieurs à Android 4.4 alias KitKat, ce qui représente à l'heure actuelle 75% des smartphones Android.

Potentiellement, car bien sûr seuls les utilisateurs qui utilisent le navigateur par défaut AOSP peuvent être attaqués par ce moyen. Et, à priori, la seule façon de se protéger de cette vulnérabilité est pour l'instant d'utiliser un navigateur alternatif, si l'on ne peut pas mettre à jour son smartphone vers Android KitKat..

Google a été averti par Rapid7 mais n'a pour l'instant pas réagi.

Avec Project Zero Google veut rendre Internet plus sûr

Soumis par fredericmazue le

En juillet dernier, Mountain View a annoncé le lancement de Project Zero. Dans un billet de blog, Chris Evans, ancien responsable de la sécurité du navigateur Chrome chez Google a décrit ce projet qui consiste en le regroupement de hackers expérimentés et provenant de tous horizons.

Ceux-ci travailleront exclusivement à la recherche de failles de sécurité au sein de tous les logiciels ayant pignon sur Internet. Mountain View ne se limitera donc pas aux logiciels maison.

Dès qu'une faille sera découverte, l'éditeur du logiciel sera contacté directement afin qu'il y apporte un correctif.

Une initiative qui semble bonne, même si elle n'est pas forcément totalement altruiste : la bonne santé d'Internet, c'est la bonne santé de Google :-)

Une vulnérabilité critique dans le SDK Facebook met en danger des dizaines de millions d'utilisateurs

Soumis par fredericmazue le

Des chercheurs de MetaIntell, une entreprise spécialisée dans les gestions des risques de sécurité liés aux applications mobiles ont découvert une faille critique dans le SDK Facebook. Cette faille met des millions d'utilisateurs en danger, le risque étant qu'ils se fassent hacker leur compte Facebook.

Le SDK Facebook permet l'authentification dans des sites tiers au moyen du Social Login de Facebook, qui utilise le protocole OAuth2. Ce protocole utilise un jetond'authentification qui ne doit être communiqué à personne.

Malheureusement le SDK Facebook dans ses version pour iOS et Android stocke le jeton en clair sur le système de fichiers du smartphone, et ce jeton peut être relativement facilement récupéré. La vidéo ci-dessous fait la démonstration du hack d'un compte Facebook au moyen d'un jeton ainsi volé.

Le jeton peut être récupéré sur iOS sans que celui-ci ne soit jailbreaké et c'est juste un peu plus difficile sur Android ainsi que l'a expliqué Chilik Tamir, Chief architect chez MetaIntell à Hacker News.

Si n'y avait que la connexion USB pour voler le jeton, cela sera relativement peu grave. Malheureusement, le jeton peut aussi être volé par des applications qui ont les droits d'accès au système de fichiers du smartphone.

Une faille gigantesque aux yeux des experts de MetaIntell, qui soulignent que 71 des 100 applications gratuites iOS les plus populaires utilisent le Social Login du SDK Facebook, ce qui représente quand même 1,2 milliard de téléchargement,. Du côté d'Android ce sont 31 des 100 applications les plus populaires qui utilisent le Social Login.  Ce qui représente 100 milliards de téléchargements...

Pour les experts de MetaIntell la parade est simplem. Les utilisateurs de smartphones doivent radicalement bannir la connexion Facebook réalisée par des applications tierces.

[video:https://www.youtube.com/watch?v=1fylUF_YUqk]

Microsoft a corrigé une vulnérabilité dans le moteur anti-malware de Microsoft

Soumis par fredericmazue le

Dans un bulletin de sécurité, Microsoft reconnaît l'existence, depuis plusieurs mois, d'une vulnérabilité dans son moteur anti-malware.

C'est sur ce moteur que s'appuient plusieurs solutions de sécurité de Microsoft. Par exemple Windows Defender pour Windows 8.x, Microsoft Security Essentials pour les systèmes Windows antérieurs, ou encore, du côté des entreprises, ForeFront et System Center 2012 EndPoint.

La faille a été découverte par Tavis Ormandy, un chercheur enois. Vous n'avez rien de particulier à faire pour appliquer ce correctif qui vient avec automatiquement avec les mises à jour de Windows Update.

A la décharge de Microsoft, cette faille était considérée comme difficile à exploiter. Un fichier malveillant pouvait potentiellement faire perdre les pédales au moteur et le placer en situation de déni de service, tant que le fichier n'étaitt pas supprimé du système et le service du moteur redémarré.

"Il y avait un bug intéressant dans l'interpréteur JavaScript de Windows Defender. (Oui il y a un interpréteur JavaScript dedans)"  a précisé dans tweet Tavis Ormandy, le découvreur de la faille.