vulnérabilité

90% des pirates migrent leurs attaques de Java à Flash !
Soumis par fredericmazue le
Image

Il y a quelques années les failles de sécurité dans Java ont fait des ravages. Mais les choses sont en train de changer, au point que les cybercriminels trouvent de moins en moins amusant de s'en prendre à Java. Du coup Flash (re)devient leur cible de choix.

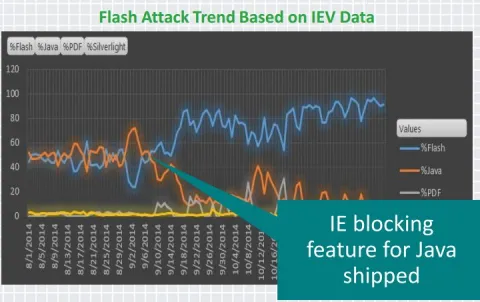
Ceci selon Microsoft, qui a expliqué, lors de la grand'messe sécurité RSA 2015, que sa récente politique de blocage des plugins Java vulnérables a conduit, ainsi que le rapporte The Register à une baisse drastique des attaques réussies via Java. Désormais, réussir une attaque sur le tandem Internet Explorer Java, demande aux cybercriminels d'utiliser une faille zero-day. Découvrir une telle faille et concevoir un exploit est évidemment plus difficile que de profiter du laxisme des utilisateurs qui négligent de faire leurs mises à jour de sécurité.

Du coup, 90% des cybercriminels se seraient (re)tournés vers Flash, dont les vulnérabilités sont légions depuis des années. Une valeur sûre pour les Black Hat :-) 5 nouveaux exploits sur 8 faisant partie des kits d'exploits - les trousses à outils malfaisants des méchants pirates - ciblaient Flash l'année dernière. Bien sûr des correctifs pour les vulnérabilités Flash sont publiés régulièrement, mais, selon l'article de The Register, si la plupart des Windows 8.1 ont des plugins Flash patchés, il n'en va pas de même avec Windows 7 : 20% des utilisateurs auraient échoué à appliquer les correctifs. En outre Internet Exlorer ne bloque pas les plugins Flash qui ne sont pas à jour.

Par ailleurs, Microsoft indique avoir remarqué que les cybercriminels sont de plus en plus réactifs. Le délai entre la découverte d'une vulnérabilité et la diffusion de son exploit dans les kits se réduit constamment.

Etre pirate, c'est un métier :-)
Darwin Nuke : une vulnérabilité découverte dans iOS 8 et OS X 10.10

Soumis par fredericmazue le
Image

Les chercheurs en sécurité de Kaspersky Lab ont découvert une vulnérabilité au cœur de Darwin, un élément open source issu des deux systèmes d’exploitation OS X et iOS. Cette faille, dénommée « Darwin Nuke », expose les ordinateurs sous OS X 10.10 et les terminaux mobiles sous iOS 8 à des attaques par déni de service (DoS) déclenchées à distance, attaques qui peuvent impacter les réseaux d’entreprise les appareils seraient connectés, et peut-être même endommager les appareils, d'après ce billet, qui ne précise toutefois pas comment cela serait possible. Les experts de Kaspersky recommandent aux utilisateurs d'installer les mises à jour OS X 10.10.3 et iOS 8.3, qui ne présentent plus cette vulnérabilité.

Cette vulnérabilité est liée au traitement d'un paquet IP qui possède une taille spécifique et des options IP non valides. Elle permet à des attaquants à distance de provoquer le déni de service d'un périphérique tournant sous OS X 10.10 ou iOS 8. Il suffit aux attaquants d'envoyer à la victime un seul paquet réseau incorrect pour provoquer le plantage du système qu'elle utilise.

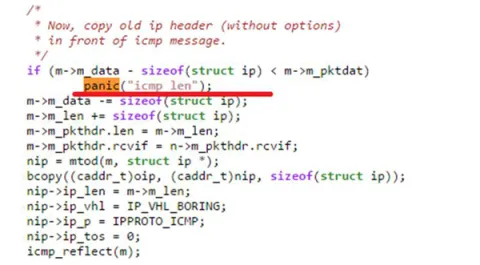
L'origine du problème se situe dans le morceau de code ci-dessous qui montre qu'un appareil peut se retrouver en situation de déni de service:

Les paquets IP doivent être ainsi formés, pour que la vulnérabilité puis être exploitée :

  • longueur de l’en-tête IP égale à 60 octets ;
  • taille des informations IP utiles inférieure ou égale à 65 octets ;
  • paramètres IP incorrects (longueur, classe, etc.).

Cependant, exploiter cette vulnérabilité n'est pas à la portée du premier venu.  « À première vue, il est très difficile d’exploiter cette faille car les conditions à remplir ne sont pas banales. Cependant des cybercriminels persévérants peuvent réussir à paralyser des équipements, voire à perturber l’activité de réseaux d’entreprise. Les routeurs et les pare-feux suppriment généralement les paquets incorrects en termes de taille mais nous avons découvert plusieurs combinaisons de paramètres IP incorrects qui permettent de franchir les routeurs Internet. Nous conseillons à tous les utilisateurs d’OS X 10.10 et iOS 8 d’installer les mises à jour OS X 10.10.3 et iOS 8.3 », précise Anton Ivanov, analyste senior en malware chez Kaspersky Lab.

Kaspersky Lab n'a pas précisé avoir connaissance d'exploits actifs de cette vulnérabilité.

Une vulnérabilité Android permet de substituer un malware à une vraie application. 50% des utilisateurs sont menacés

Soumis par fredericmazue le
Image

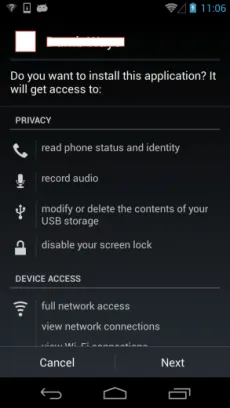
Les chercheurs en sécurité de Palo Alto Networks ont découvert une vulnérabilité qui permet de substituer un malware à une application en cours d'installation. Les systèmes Android qui présentent cette vulnérabilité sont Android 2.3, 4.0.3, 4.0.4, 4.1.x, 4.2.x ainsi que certains 4.3. Ce qui touche potentiellement 49.5% des utilisateurs selon Palo Alto Networks.

L'attaque se fait au moment de l'installation d'une nouvelle application sur le smartphone. Ces systèmes Android ne peuvent être attaqués via cette vulnérabilité que si l'application installée n'est pas téléchargée depuis le Play Store.

Lors de l'installation d'une application Android, un fichier .APK est téléchargé sur le smartphone. Le système vérifie le fichier, puis l'exécute pour installer l'application. Arrive une étape au cours de laquelle l'application demande à l'utilisateur de lui accorder certains droits. C'est à ce moment précis que l'attaque peut avoir lieu.

Le problème se situe dans l'étrange politique d'Android qui stocke les fichiers .APK dans un espace réservé et protégé du système de fichiers lorsque l'application est installée depuis le Play Store, tandis qu'elle place le fichier .APK dans un espace non protégé si l'application est installée depuis une autre source.

Si une application attaquante modifie le fichier .APK ou lui en substitue un autre, c'est ce fichier .APK 'customisé' qui sera effectivement installé, avec les droits qui viennent d'être accordés par l'utilisateur. Android ne vérifie pas que le fichier .APK n'a pas été bidouillé, alors qu'il peut à priori l'être puisque situé dans un espace non protégé du système de fichiers. Le billet de blog cité plus haut détaille plusieurs scenarii d'attaques possibles.

Une application attaquante peut être une application en apparence propre sur elle, sans droits particuliers. Cette application, outre son activité de façade, détectera le déclenchement d'une PackageInstaller Activity. Si à ce moment la nouvelle application n'est pas installée depuis le Play Store, l'application attaquante pourra modifier le fichier .APK, ou même lui en substituer un autre. Si l'application en cours d'installation a demandé des droits élevés à l'utilisateur, l'application substituée endosse ces droits.

Google affirme n'avoir connaissance d'aucun exploit de cette vulnérabilité pour le moment, ce qui est bien sûr susceptible de changer puisque la faille est désormais rendue publique.

Palo Alto Netwoks, qui souligne que se limiter à installer des applications depuis le Play Store permet de se protéger, propose sur le Play Store l'application Hijacking Scanner qui vous permettra de savoir si votre smartphone est vulnérable. Le code source de cette application est disponible sur GitHub.

Pwn2Own 2015 : tous les navigateurs mis à mal, Adobe Flash et Reader toujours aussi vulnérables

Soumis par fredericmazue le

L'édition 2015 du concours de hacking Pwn2Own aura été une grande année. Pwn2Own  est un concours de hacking blanc qui se déroule chaque année lors de la conférence CanSecWest de Vancouver au Canada.

L'édition 2015 a été une grande année, car elle a vu les chercheurs en sécurité et autres hackers blancs se surpasser pour empocher un total de primes de 557 500 dollars, ce qui est un record, pour la démonstration d'une quarantaine de vulnérabilités, ce qui est également un record.

En clair, en dépit des efforts faits en matière de sécurité par la plupart des éditeurs, les outils informatiques les plus courants restent vulnérables et vecteurs de piratages des ordinateurs individuels.

Commençons par un cocorico avec le chercheur en sécurité français Nicolas Joly, qui s'est illustré en s'évadant de la sandbox du player Flash (encore et toujours lui...) sous Windows en combinant l'exploit de deux vulnérabilités. L'une d'elles est une vulnérabilité UAF, pour use-after-free, qui consiste en un accès d'une zone mémoire après sa libération. Nicolas Joly a ainsi pu obtenir la possibilité d'exécuter un code arbitraire sur le système Windows attaqué.

Nicolas Joly s'est ensuite illustré en exploitant une vulnérabilité d'Adobe Reader par une attaque en débordement de tampon, ceci pour aboutir une nouvelle fois à l'exécution de code arbitraire sur la machine attaquée. Pour ces deux exploits Nicolas Joly a empoché un total de 90 000 dollars.

Mais le héros de PWn2Own 2015 est incontestablement le hacker coréen, JungHoon Lee alias lokihardt, qui a raflé près de la moitié des gains à lui tout seul, soit 225 000 dollars. Il a mis à mal Chrome, dans ses versions stable et bêta, Safari sur Mac OS X et Internet Explorer 11 en utilisant différentes techniques. Il a contourné le sandboxing de Safari en exploitant un bug de fuite mémoire, il a mis à mal Firefox avec une vulnérabilité dans l'affichage du format SVG, il a cassé Chrome par une attaque en débordement de tampon, il s'est évadé d'Internet Explorer via une vulnérabilité dans le moteur JavaScript.

Les éditeurs des produits concernés, Adobe, Microsoft, Apple, Google, se sont dit admiratifs par la qualité des techniques employées par les candidats de Pwn2Own. Ceci non sans avouer avoir été impressionnés par la vulnérabilité de leurs produits. A eux de corriger toutes ces vulnérabilités. Ils ont du pain sur la planche car au total ont été découvertes :

  • 6 vulnérabilités de sécurité découverts dans Adobe Reader
  • 6 vulnérabilités dans Adobe Flash
  • 8 vulnérabilités dans le système d’exploitation Windows
  • 6 vulnérabilités dans Internet Explorer 11
  • 5 vulnérabilités dans Mozilla Firefox
  • 2 vulnérabilités dans Apple Safari
  • 1 vulnérabilité dans Google Chrome

[video:https://www.youtube.com/watch?v=X2Ssw2sLUHI]

[video:https://www.youtube.com/watch?v=V99skqmTyiY]

Apple corrige la vulnérabilité Freak dans iOS 8.2

Soumis par fredericmazue le

La vulnérabilité Freak, découverte la semaine dernière, située dans les échanges SSL/TLS,  touche l'ensemble des systèmes. Si vous travaillez avec Linux, lisez notre actualité pour savoir si vous y êtes vulnérables.

Microsoft vient de combler la faille dans son Tuesday Patch.

La firme à la pomme, qui dès la découverte de Freak avait promis un correctif aussi rapidement que possible, vient de publier celui-ci en la personne d'iOS 8.2. Cette mouture corrige de nombreux autres problèmes, comme indiqué dans sa note de version.

Pour OSX Mountain Lion, Mavericks et Yosemite, il est possible de télécharger des correctifs depuis l'AppStore.

Microsoft corrige la faille Freak et (de nouveau) une faille liée à Stuxnet

Soumis par fredericmazue le

Microsoft vient de diffuser, comme chaque second mardi du mois, son Tuesday Patch. Celui-ci peut être qualifié de majeur car il remédie à 5 vulnérabilités permettant d'exécuter du code à distance, ce qui se traduit par une prise de contrôle de l'ordinateur.

Une prise de contrôle qui a comme un air de déjà vu, car dans le lot des vulnérabilités corrigées, se trouve la MS15-020. Une faille qui en son temps avait beaucoup fait parler, car faisant partie des quatre qui permettaient au célèbre malware Stuxnet d'infecter les PC. Pour mémoire, Stuxnet était un malware concocté par les Etats-Unis et Israël pour mettre à mal des installations iraniennes d'enrichissement de l'uranium. Mais bien sûr Stuxnet, très virulent, a vite débordé ce cadre d'application  pour infecter des dizaines de milliers de PC.

Tellement virulent, que le premier correctif de MS15-020, publié en 2010, ne devait pas être suffisant. Microsoft a donc corrigé son correctif :-)

Par ailleurs, belle réactivité de Redmond, qui corrige la vulnérabilité Freak, située dans les échanges SSL/TLS. Freak a été découverte la semaine dernière. Une faille qui sur le fond, est plus un problème issu de l'ancienne politique des Etats-Unis que technique.

Stunext et Freak. Beau palmarès de dégâts, rien que de la part du gouvernement américain :-) 

4 lignes de code pour effacer toutes les photos de Facebook

Soumis par fredericmazue le

Facebook, c'est 350 millions de photos postées chaque jour. Peut-on imaginer que tout cela disparaisse en un clin d'oeil ?

C'est pourtant possible. Du moins ça l'était. Laxman Muthiyah, checheur indien en sécurité, s'est aperçu en manipulant la Graph API. Quatre malheureuses lignes de code, une simple requête HTTP envoyé à cette API en REST pouvaient effacer, non pas toutes les photos, quand même, mais toutes les photos appartenant à la victime attaquée, qui vous aurait donné le droit de les voir :

DELETE /<victim's album in> HTTP/1.1
Host : graph.facebook.com
Content-Length: 245
access_token=<attacker's Facebook for Android token>

Aussi simple que cela :-)

Pour une fois Facebook a pris les choses très au sérieux à la réception du rapport de bug envoyé par Laxman. Après vérification, le réseau social a récompensé le chercheur par une prime de 12 500 dollars. Bravo à Laxman Muthiyah. Car cette énorme vulnérabilité aurait pu être vendue probablement bien plus chère auprès de personnes mal intentionnées, comme le mentionne ce billet de blog de Sophos qui raconte la découverte de cette faille. 

Internet Explorer : une faille de sécurité universelle et gravissime !

Soumis par fredericmazue le
Image

L'expression faille universelle est du chercheur en sécurité David Leo, de la société Deusen. L'expression est certes forte, mais elle est à la hauteur de la faille qui vient d'être découverte dans Internet Explorer. Une faille qui est sans doute d'une ampleur supérieure à la faille "désastreuse", "catastrophique", sous Android, qui avait défrayé la chronique en septembre 2014. Cette faille impactait potentiellement 75% des utilisateurs Android. En pratique elle impactaient tous ceux qui utilisaient le navigateur par défaut, ce qui, dans l'univers Android limite les dégâts

La faille dont il est question aujourd'hui est pire dans le sens où sont touchés Internet Explorer 10, Internet Explorer 11, et même le nouveau navigateur Spartan. Pire, car à priori, plus nombreux sont ceux qui utilisent Internet Explorer par défaut, ou par habitude sous Windows. Universelle et gravissime, car elle permet de hacker par Cross Scripting n'importe quelle page sur Internet.

En quoi consiste cette faille ? Elle permet de contourner la Same Origin Policy, SOP, de JavaScript. SOP interdit normalement à un code JavaScript chargé par une page A sur un domaine A de modifier, ou même d'accéder à du code JavaScript chargé par une page B sur un domaine B.

Concrètement, contourner SOP, cela veut dire que grâce à cette faille, un attaquant, par le biais de code JavaScript présent dans une page malveillante, sera en mesure d'accéder très facilement à des quantités de données. Par exemple et pour commencer fort, à des cookies de session sur un site bancaire, histoire de se connecter à votre compte à votre place. Ou encore, pour afficher un faux formulaire de connexion sur, allons-y gaiement, un site bancaire, histoire de récupérer les identifiants de connexion. On peut encore imaginer la lecture de tous les mails les plus confidentiels, dans un webmail, ou n'importe quoi d'autre. Pas de limite...

La faille est tellement grave que Deusen indique qu'il ne faut tout simplement pas utiliser Internet Explorer, tant que Microsoft, qui reconnaît le problème, n'a pas publié un correctif.

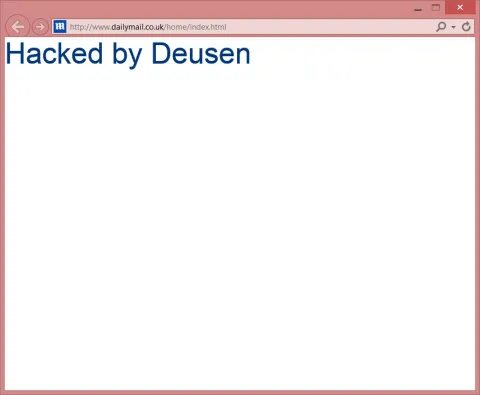
Sur Seclists, David Leo donne un lien sur une page proposée par Deusen, qui contient un exploit. Suivez les instructions. La page vous enverra sur le site dailymail.co.uk et en hackera la page par une bonne vieille attaque de Cross Scripting.

Une faille de WebRTC dévoile les adresses IP que vous pensiez masquer en utilisant un VPN

Soumis par fredericmazue le

Cette faille est décrite sur le blog de torguard.net, une société qui propose des services de VPN justement. Les VPN, pour Virtual Private NetVork sont souvent utilisés comme passerelle vers Internet, par ceux qui désirent masquer leur adresse IP et conserver un certain anonymat.

Dans ce cas, lorsqu'ils surfent, c'est l'adresse IP du proxy utilisé qui est visible sur Internet, non celle de leurs machines propres. Un serveur de site, par exemple, ne peut donc pas connaître l'IP réelle.

Ceci quand tout va bien... :-)

Seulement voilà, une faille dans le protocole WebRTC, implémenté par les navigateurs Firefox et Chrome, permet de révéler l'IP réelle d'un internaute utilisant un VPN. Des requêtes émises via ce protocole vers des serveurs STUN retournent à la fois l'IP locale et l'P publique, et ces données sont lisibles avec JavaScript. Un internaute peut donc être attaqué par un simple bout de code JavaScript présent dans une page visitée.        

Seules les versions Windows de Chrome et Firefox sont touchées par la vulnérabilité.

Le billet de blog susmentionné donne un lien vers un plugin permettant de combler la vulnérabilité dans Chrome. Les utilisateurs de Firefox doivent saisir about:config dans leur barre d'URL pour accéder à la configuration de leur navigateur, après quoi, ils doivent positionner media.peerconnection.enabled à flase pour combler la faille.

Un morceau de code JavaScript téléchargeable sur GitHub https://github.com/diafygi/webrtc-ips démontre la vulnérabilité :

//get the IP addresses associated with an account

function getIPs(callback){

    var ip_dups = {};

    //compatibility for firefox and chrome
    var RTCPeerConnection = window.RTCPeerConnection
        || window.mozRTCPeerConnection
        || window.webkitRTCPeerConnection;

    var mediaConstraints = {
        optional: [{RtpDataChannels: true}]
    };

    // firefox already has a default stun server in about:config
   //    media.peerconnection.default_iceservers =
   //    [{"url": "stun:stun.services.mozilla.com"}]

    var servers = undefined;

    //add same stun server for chrome
    if(window.webkitRTCPeerConnection)
        servers = {iceServers: [{urls: "stun:stun.services.mozilla.com"}]};

    //construct a new RTCPeerConnection
    var pc = new RTCPeerConnection(servers, mediaConstraints);

    //listen for candidate events
    pc.onicecandidate = function(ice); 

        //skip non-candidate events

        if(ice.candidate){
            //match just the IP address
            var ip_regex = /([0-9]{1,3}(\.[0-9]{1,3}){3})/
            var ip_addr = ip_regex.exec(ice.candidate.candidate)[1]; 

            //remove duplicates
            if(ip_dups[ip_addr] === undefined)
                callback(ip_addr);

            ip_dups[ip_addr] = true;
        }
    }; 

    //create a bogus data channel
    pc.createDataChannel(""); 

    //create an offer sdp
    pc.createOffer(function(result){ 
        //trigger the stun server request
        pc.setLocalDescription(result, function(){}, function(){});
    }, function(){});
} 

//Test: Print the IP addresses into the console
getIPs(function(ip){console.log(ip);});

Commentaire actu

Anonyme (non vérifié)

"Des requêtes émises via ce protocole vers des serveurs STUN retournent à la fois l'IP locale et l'P publique"

Comment un serveur peut arriver à connaitre l'IP locale?

C'est absurde!

sam, 7 Fév 2015 - 14:23 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Essayez le code :-)

Son texte d'accompagnement sur GitHub est clair "Firefox and Chrome have implemented WebRTC that allow requests to STUN servers be made that will return the local and public IP addresses for the user. These request results are available to javascript, so you can now obtain a users local and public IP addresses in javascript. This demo is an example implementation of that."

Alors comment ? Je n'ai pas approdonfi, mais à priori l'implémtantion WebRTC fourni l'adresse IP locale au serveur STUN en fonctionnement normal.  

sam, 7 Fév 2015 - 15:18 Permalien
Anonyme (non vérifié)

Attention, WebRTC n'est qu'un soucis parmi d'autres concernant l'anonymat et les VPN ! Il est impératif de soigner sa configuration afin d'éviter DNS leak et IPv6 leak. Peu de gens connaissent ces points faibles aujourd'hui... Plus d'explications ici : http://goo.gl/czhOIG

mar, 24 Fév 2015 - 11:59 Permalien

Une nouvelle vulnérabilité zero-day dans Adobe Flash

Soumis par fredericmazue le

Dans un billet, les chercheurs de Trend Micro expliquent que cette vulnérabilité est semblable à celle de la semaine dernière, qui affectait les produits Flash pour Windows. Les attaques sont en effet menées via des publicités en ligne malveillantes.

L’attaque révélée hier est en cours depuis le 14 janvier et s’est intensifiée à partir du 27 janvier. 3 294 compromissions ont déjà été détectées par les chercheurs sur l’un des sites concernés. Dailymotion.com est l’un des premiers sites où ces attaques ont été détectées.

Les visiteurs de Dailymotion sont redirigés vers une série de sites qui à leur tour redirigent sur le domaine retilio.com qui héberge l'exploit de la vulnérabilité dans un fichier flash : skillt.swf.

Adobe a confirmé la vulnérabilité, identifiée  CVE-2015-0313,  et précisé qu'un correctif serait publié dans la semaine.