Linux

Vladimir Poutine utiliserait toujours Windows XP !

Soumis par fredericmazue le

Ceci selon un article de Open Media repéré par The Guardian.

Open Media est un site d'information russe indépendant favorable à l'opposition en Russie.  Selon Open Media, Mikhail Klimaryov, le chef de la société russe indépendante de protection de l'Internet, aurait confirmé que les ordinateurs de Poutine fonctionnent sous Windows XP, que ce soit sur les ordinateurs de son bureau du Kremlin ou ceux de sa résidence officielle Novo-Ogaryovo près de Moscou. (photo Open Media ci-dessous)

Comment est-on arrivé à une situation dans laquelle un homme aussi puissant que Vladimir Poutine puisse en même temps être aussi vulnérable ? Il est prévu de migrer les ordinateurs du Kremlin et des agences gouvernementales russes vers Astra Linux, une distribution d’origine russe. Ce système d'exploitation maison, basé sur Linux, est développé pour répondre aux besoins de l'armée russe et des agences de renseignement russes. Astra Linux assure la protection des données jusqu'au niveau de "top secret" dans la classification russe. Astra Linux a été officiellement certifié par le ministère russe de la Défense, le Service fédéral de contrôle technique et d'exportation et le Service fédéral de sécurité. Mais tant qu'il n'est pas déployé, le seul système certifié pour une utilisation secret défense en Russie est Windows XP. Et à l'évidence, pour une raison inconnue, Astra Linux n'est pas encore déployé sur les ordinateurs de Vladimir Poutine...

Sortie du noyau Linux 5.4

Soumis par fredericmazue le

Linus Torvalds vient d'officialiser la sortie du noyau Linux en version 5.4. Il s'agit d'une mouture majeure.

Arrive notamment  la prise en charge du système de fichiers exFAT de Microsoft, ainsi que la prise ne charge des processeurs Intel Tiger Lake et des SoC Qualcomm Snapdragon 855 et Intel Lightning Mountain. Les GPU Navi 12 et 14 sont également supportés.

Mais la plus grosse nouveauts est sans doute la fonctionnalité Lockdown. Cette fonctionnalité Lockdown définit une frontière entre le noyau Linux et l'utilisateur UID 0, c'est à dire l'utilisateur root. Le but est d'empêcher un compte root compromis de mettre à mal le système, ou encore de faire échouer des exécutions de code arbitraire.

La fonctionnalité Lockdown restreint notamment les allocations de mémoire kmalloc, l'hibernation du système, les opérations de lecture/écriture sur /dev/mem et /devf/kmem, l'accès à /dev/port, l'accès au processeur...

Lockdown propose deux modes. Le mode 'Intégrité' qui empêchera la modification d'un noyau en cours d'exécution, et le mode 'Confidentialité' qui empêchera l'extraction d'informations 'confidentielles' du noyau.

Lockdown est désactivée par défaut afin de ne pas casser le fonctionnement de systèmes existants.

Il y aura bien un navigateur Edge pour Linux

Soumis par fredericmazue le

Nous vous rapportions cette nouvelle dès début octobre, en nous basant sur un tweet d'un développeur de l'équipe du navigateur Egde.

L'information n'aurait eu aucune crédibilité il y a quelques années, mais les temps changent, et sous la houlette de Satya Nadella, Microsoft aime désormais Linux.

Si bien que l'entreprise de Redmond a officiellement confirmé lors de sa conférence Ignite 2019 qu'il y a aurait bien un navigateur Edge sur Linux, ainsi que le rapporte Phoronix.

Ce Edge sera construit de la même manière que la nouvelle version en préparation qui tournera sur Windows et macOS, c'est-à-dire basée sur le projet open source Chromium, projet qui est lui même à la base du navigateur Chrome de Google.

Commentaire actu

UNIX/Linux : une grave faille trouvée dans la commande sudo !

Soumis par fredericmazue le

Avis aux administrateurs système Linux ou de tout type UNIX, vous êtes vulnérables si vous accordez des privilèges à vos utilisateurs via la commande sudo.

Pour mémoire, sudo permet d'accorder des droits particuliers à des utilisateurs ou des groupes d'utilisateurs, pour exécuter une commande qui requiert ces droits.

Supposons que nous voulions accorder à fred le droit d'éditer des fichiers, par exemple de configuration, appartenant à d'autres utilisateurs. On peut écrire ceci dans sudoers, le fichiers de configuration de sudo :

fred = (ALL) /usr/bin/emacs

Cette ligne dit que fred peut endosser les droits de n'importe quel utilisateur (ALL) , y compris root. Mais nous ne voulons pas que fred puisse modifier les fichiers de configuration du système, donc nous allons préciser qu'il ne peut pas endosser les droits de root :

fred = (ALL, !root) /usr/bin/emacs

Ce qui serait parfait, n'était la faille de sécurité découverte par Joe Vennix  d'Apple Information Security.

Le problème se situe dans le mot ALL qui dit "n'importe quel" utilisateur. Ceux qui cherchent à exploiter des failles de sécurité savent bien qu'il est souvent juteux de remplacer "n'importe quel" par "n'importe quoi" et c'est le cas ici.

En spécifiant un utilisateur d'id -1 (ce qui normalement n'existe pas dans le système), ou 4294967295, ce qui revient au même car cette valeur vaut FFFFFFFF en hexadécimal, soit -1 codé sur 32 bits, sudo perd les pédales.

sudo fonctionne lui même avec l'id 0 (root) et change cette valeur lorsqu'il s'exécute selon les droits qu'il doit accorder. Mais la valeur -1 le fait dérailler comme nous l'avons dit et l'id reste 0

On peut donc attaquer ainsi

sudo u#-1 /usr/bin/emacs

ou

sudo -u#4294967295/usr/bin/emacs

et l'on obtient la possibilité de modifier n'importe quel fichier du système. (Remarque : avec certains shells, il peut être nécessaire d'échapper le caractère # avec \)

Vous pouvez vérifier que vous êtes vulnérables en lançant la command id avec sudo. Pour mémoire id affiche l'identifiant de l'utilisateur :

sudo -u #-1 id -u

Cette commande devrait afficher -1, ou sudo devrait émettre un message d'erreur. Mais le résultat est bien et bien 0 : -1 est devenu root.

Toutes les grandes distributions Linux sont en train de publier des correctifs. Ne tardez pas à les appliquer. Et en attendant, retirez les droits des sudoers !

Microsoft envisage de porter son navigateur Edge sur Linux !

Soumis par fredericmazue le
Web
Image

Il y a quelques années cette information aurait été un poisson d'avril. Mais aujourd'hui elle est belle et bien réelle.

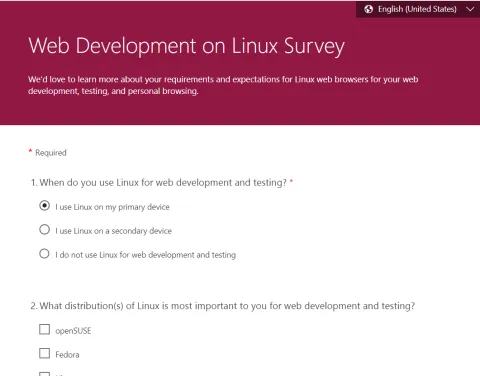
Microsoft envisage de porter son navigateur Edge sur Linux, et pour cette raison collecte des informations auprès des développeurs et éventuels utilisateurs. Sean Larkin, un membre de l'équipe des développeurs de Edge, a publié un tweet à ce sujet :

L'équipe réunit les conditions requises pour amener Edge à Linux et nous avons besoin de votre aide pour formuler certaines hypothèses. Si vous êtes un développeur qui utilise Linux pour le développement les tests ou la navigation personnelle, participez à ce sondage.

Le tweet comporte ce lien sur un questionnaire finalement pas très fourni, qui vous demande si vous utilisez Linux en premier lieu, quelle distribution Linux vous utilisez, quel usage principal vous faites d'un navigateur sous Linux, et comment vous vous attendez à installer un navigateur sous Linux (via le gestionnaire de packages natif, via un installeur, ...) Enfin un champ libre vous permet d'exprimer vos besoins particuliers.

Une fonctionnalité Lockdown arrive dans le noyau Linux

Soumis par fredericmazue le

Après des années de discussions autour de ce sujet, Linus Torvalds, qui était son plus farouche opposant, a finalement validé l'introduction d'une fonctionnalité Lockdown dans le noyau Linux.

Cette fonctionnalité Lockdown définit une frontière entre le noyau Linux et l'utilisateur UID 0, c'est à dire l'utilisateur root. Le but est d'empêcher un compte root compromis de mettre à mal le système, ou encore de faire échouer des exécutions de code arbitraire.

La fonctionnalité Lockdown pourra restreindre notamment les allocations de mémoire kmalloc, l'hibernation du système, les opérations de lecture/écriture sur /dev/mem et /devf/kmem, l'accès à /dev/port, l'accès au processeur...

Lockdown proposera deux modes. Le mode 'Intégrité' qui empêchera la modification d'un noyau en cours d'exécution, et le mode 'Confidentialité' qui empêchera l'extraction d'informations 'confidentielles' du noyau.

La fonctionnalité Lockdown arrivera dans le noyau Linux 5.4 et sera désactivée par défaut afin de ne pas casser le fonctionnement de systèmes existants.

Sortie de la distribution Linux LXLE 18.04.3

Soumis par fredericmazue le

L'équipe de la distribution Linux LXLE a annoncé la disponibilité de la version 18.04.3.

Pourquoi utiliser Linux LXLE, alors qu'il y a de nombreuses distribution majeures plus connues ?

LXLE (Lubuntu Extra Life Extension) est un système d'exploitation open source basé sur la distribution Lubuntu Linux et utilisant LXDE (Lightweight X11 Desktop Environment) comme environnement de bureau graphique principal.

Linux LXLE est toujours dérivé des versions LTS (Long Term Support) du système d’exploitation Lubuntu Linux. L'environnement du bureau LXLE est connu pour sa propreté.

Linux LXLE est économe en ressources. Linux LXLE est disponible en version 32 bits (ce qui devient de plus en plus rare) et 64 bits et propose les principales applications dans leurs dernières versions stables.

Les responsables du projet LXLE soulignent que cette distribution est idéale pour les PC vieillissants.

Huawei a remplacé Windows 10 par Linux sur ses PC portables

Soumis par fredericmazue le

Frappé au printemps dernier par un décret de l'administration Trump, le constructeur chinois Huawei a été privé de licence Android et privé de licence Windows.

En ce qui concerne les terminaux mobiles, Huawei a dévoilé, en août dernier, HarmonyOS, son système d'exploitation maison alternatif à Android. Mais quid des PC ?

Huawei s'oriente sur Linux, en l'occurrence la distribution Deepin,connue pour la qualité esthétique de son interface utilisateur. Notre confrère Forbes a repéré des MateBook équipés de Linux sur la boutique en ligne chinoise Vmall. Il s'agit des modèles MateBook X Pro, MateBook 13 et MateBook 14. Ces derniers modèles voient pour le coup leur prix baisser d'une trentaine d'euros, tandis que le prix du MateBook Pro grimpe lui (étrangement) de plus de 70 euros.

Ces 'MateBook Linux' ne sont pour l'instant destinés qu'aux clients résidant en Chine continentale.

Microsoft publie les spécifications du système de fichiers exFAT et souhaite l'ajout de son support au noyau Linux

Soumis par fredericmazue le

exFAT est un système de fichiers maison conçu par Microsoft. C'est une évolution du système de fichiers FAT32 propriétaire de Microsoft. Ce système de fichiers est utilisé dans Windows et dans de nombreux types de périphériques de stockage tels que les cartes SD et les clés USB et des disques de stockage externes. 

Microsoft souhaite que la communauté Linux puisse utiliser des périphériques formatés avec exFAT "Il est important pour nous que la communauté Linux puisse utiliser en toute confiance l'exFAT inclus dans le noyau Linux. À cette fin, nous mettrons à la disposition du public les spécifications techniques de Microsoft pour exFAT afin de faciliter le développement d'implémentations conformes et interopérables" écrit John Gossman de Microsoft

Les spécifications techniques du système de fichiers exFAT sont publiées ici.

Microsoft travaille également à l'ajout du support de exFAT dans le noyau Linux : "Nous supportons également l'inclusion d'un noyau Linux avec support exFAT dans une future révision de Open Invention Network’s Linux System Definition, où, une fois accepté, le code bénéficiera des engagements en matière de brevets défensifs des plus de 3040 membres et détenteurs de licences de OIN", précise John Gossman.

Jusqu'ici, les spécifications de exFAT n'étaient pas publiées et une licence de Microsoft était nécessaire afin d'en développer ou d'en distribuer une implémentation. Cela valait à Microsoft de toucher quelques euros pour chaque Android vendu dans le monde, car quasiment tous les terminaux utilisent exFAT sur leurs cartes SDXC afin d'être compatibles Windows. Microsoft change donc de politique.

Knoppix abandonne systemd !

Soumis par fredericmazue le

Knoppix est une distribution Linux conçue pour être utilisée depuis un CD-ROM sans installation, même si une installation classique reste possible avec elle. Regorgeant d'outils malins, Knoppix est souvent utilisée pour réparer des systèmes Linux cassés. Knoppix est parfois surnommée la 'distribution Linux couteau suisse'.

systemd est un système d’initialisation et un daemon qui a été spécifiquement conçu pour le noyau Linux comme alternative à System V. Il a pour but d'offrir un meilleur cadre pour la gestion des dépendances entre services, de permettre le chargement en parallèle des services au démarrage, et de réduire les appels aux scripts shell. (Wikipedia) (sous Linux systemd veut remplacer SysV Init, l'implémentation de System V)

L'arrivée de systemd dans le monde de Linux a été houleuse pour le moins. Ce système est décrié car violant deux principes fondamentaux de la philosophie des système Unix

1/ Faire une seule chose et la faire bien

2/ rester simple (keep it simple)

On reproche aussi à systemd le principe de ses logs binaires. Petit à petit systemd a été adopté par les distributions Linux, là encore pas sans heurts. Ainsi quand la célèbre Debian l'a adopté, les opposants à systemd ont créé un fork de Debian : Devuan.

On reproche encore à systemd ses problèmes de sécurité. Il est vrai de ces vulnérabilités sont nombreuses, ainsi que nous vous le rapportions en 2017 ou encore cette année. 

Il faut reconnaître à systemd qu'il accélère considérablement la séquence de démarrage de Linux. Mais qui se soucie vraiment du temps de démarrage de Linux :-)

En tous cas pas Klaus Knopper, le créateur de Knoppix, dans sa présentation de Knopix 8.5 dans Linux Magazine.

"Le controversé systemd, objet d’un récent scandale en raison de failles de sécurité, est intégré à Debian depuis Jessie [8.0] et a été supprimée depuis Knoppix 8.5. Je contourne les dépendances fortes sur le système de démarrage avec mes propres packages. Pour continuer à obtenir une gestion de session semblable à celle de Systemd et conserver ainsi la possibilité d'arrêter et de redémarrer le système en tant qu'utilisateur normal, j'exécute le gestionnaire de session 'elogind' à la place. Cela évite les interférences de systemd avec de nombreux composants du système et réduit la complexité du système dans son ensemble. Si vous souhaitez démarrer vos propres services au démarrage, vous n'avez pas besoin de créer des unités systemd, il vous suffit simplement de les entrer dans le fichier texte /etc/rc.local, qui contient des exemples explicatifs " indique Klaus Knopper.