NSA

Les cartes SIM Gemalto seraient sûres

Soumis par fredericmazue le

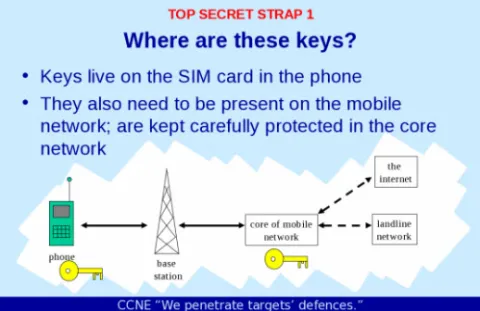
La dernière révélation en date, relayée par The Intercept a fait beaucoup de bruit, et pour cause. Car selon ces révélations, Gemalto se serait fait voler par la NSA les clés de cryptage des cartes SIM que la société produit.

Posséder ces clés permet d'écouter les conversations téléphoniques à l'insu des utilisateurs et de la justice, la NSA pouvant ainsi se passer de demander les autorisations nécessaires. Gemalto produisant 2 milliards de carte SIM chaque année, l'expression 'piratage sidérant' a été employée à propos de cette affaire.

Gemalto a communiqué ce lundi matin pour indiquer que selon elle, ses cartes SIM, ainsi que ses cartes bancaires, passeports et autres produits, sont sûrs. La société, dont l'action a accusé le coup en fin de semaine dernière, indique encore qu'elle ne s'attend pas à subir un préjudice financier significatif.

L'entreprise continue d'investiguer avec tous les moyens nécessaires sur cette affaire et communiquera sur les résultats de ses investigations le mercredi 25 février, à travers un communiqué de presse et une conférence de presse qui se tiendra à Paris, à 10h30.

Vols de clés de chiffrement des cartes SIM Gemalto : un piratage sidérant !

Soumis par fredericmazue le
Image

Il y avait longtemps qu'Edward Snowden ne s'était pas fendu d'une révélation fracassante dans le cadre de l'affaire PRISM et du cyber espionnage de la NSA. En fait, plus personne ne s'attendait à ce qu'il sorte quelque chose de nouveau de son chapeau, car lui-même avait déclaré avoir révélé le plus important, tout en ajoutant : mission accomplie.

Edward Snowden vient pourtant de faire une révélation fracassante, peut-être plus que toutes les autres. Pourquoi seulement maintenant ? La question reste posée. Toujours est-il que selon The Intercept qui s'appuie sur les révélations de Snowden, documents à l'appui, la NSA, en compagnie de son acolyte britannique la GCHQ, a réussi à dérober les clés de cryptage des cartes SIM au fabricant franco-néerlandais Gemalto.

Ces clés de cryptage protègent la confidentialité des conversations téléphoniques. Posséder ces clés permet d'écouter les conversations facilement, à la fois techniquement et juridiquement. Avoir ces clés permet à la NSA de s'abstenir de demander un mandat ou une autorisation de mise sur écoute. De fait la quantité de communications interceptées est 'sidérante'.

Pour bien évaluer ce que sidérante signifie ici, il faut savoir que Gemalto est le premier constructeur de cartes SIM au monde. Gemalto, dont la devise est "La sécurité pour être libre" :-) produit 2 milliards de cartes SIM chaque année. Des cartes qui sont ensuite distribuées par 450 opérateurs télécoms dans le monde. Concrètement, il n'est pas exagéré de dire que toute personne qui possède un portable est susceptible d'être écoutée.

Comme toujours la victime dit n'être au courant de rien. Dans un communiqué Gemalto déclare : "Nous ne pouvons à ce stade de l'enquête confirmer les informations de cet article, et n'avions aucune connaissance préalable que ces agences gouvernementales conduisaient cette opération. Gemalto prend ces révélations très au sérieux et met en œuvre tous les moyens nécessaires pour investiguer et comprendre l'étendue de ces techniques sophistiquées".

Comment la NSA et la GCHQ ont-elles procédé ? De manière assez classique, une bonne vieille approche qui n'est pas sans rappellee celle du casse du siècle Carbanak révélé en début de semaine. Un travail de préparation a été fait pour déterminer qui, à Gemalto, avait accès à ces informations sensibles. S'en sont suivi phishing et autres piratages de courriels et de compte facebook, notamment au moyen du logiciel XKeyscore, pour toujours rentrer plus profondément dans la place.

Donc vos téléphones mobiles ne sont plus du tout sûrs. Vos téléphones seulement ? Au fait Gemalto fabrique bien des puces sécurisées pour cartes bancaires non ? :-)

Mise à jour :

Ce lundi matin, la société Gemalto a communiqué sur cette affaire pour indiquer que selon les résultats de ses premières investigations, ses produits - cartes SIM, cartes bancaires, etc. - seraient sûrs.

Gemalto donner une conférence de presse à Paris le 25 février à 10h30.
Attention Fanny vous espionne peut-être depuis votre disque dur

Soumis par fredericmazue le

Fanny est un doux nom pour un bien vilain logiciel espion. C'est Kaspersky, décidément très en verve en ce moment qui après avoir révélé le casse du siècle Carbanak, vient de révéler l'existence de Fanny.

Fanny est un logiciel espion d'un nouveau genre (enfin assez nouveau disons) indétectable par les anti-virus sur les PC. Indétectable, parce qu'il vient s'installer en remplacement du firmware des disques durs. Transparente, Fanny assure le fonctionnement normal, mais est dotée de quelques fonctionnalités supplémentaires... Pas totalement nouveau car des firmwares dans du matériel ça c'est déjà, vu, notamment dans des routeurs.

Kaspersky a trouvé Fanny confortablement installée dans des ordinateurs personnels de 30 pays. Les pays les plus touchés sont l'Iran, puis la Russie, le Pakistan, l'Afghanistan, la Chine, le Mali, la Syrie, le Yemen et l'Algérie. Etaient particulièrement ciblés des institutions gouvernementales et militaires, des compagnies télécom, des banques, des entreprises travaillant dans le domaine de l'énergie, la recherche nucléaire. Les activités islamistes étaient également ciblées.

Des disques durs fabriqués par Seagate, Western Digital, Toshiba, Samsung, IBM sont ainsi infectés.

Infectés comment ?  Les constructeurs affirment n'être au courant de rien. Selon Kaspersky la technologie employée dans Fanny rappelle Stuxnet, le malware conçu pour espionner les centrales nucléaires. Evoquer Stuxnet, c'est dire indirectement que Fanny aurait été implanté par la NSA dans du matériel devant être livré à l'étranger. L'hypothèse a une certaine crédibilité, quand on se rappelle qu'au milieu l'année dernière en pleine affaire PRISM, la NSA a été prise la main dans le sac en train de reconditionner des routeurs dont le firmware avait été disons ... upgradé :-)

L'Allemagne envisage d'exiger le code source de ses applications propriétaires critiques

Soumis par fredericmazue le

Est-ce un effet de bord de révélations qu'Edward Snowden a faites ? Très probablement. L'Allemagne se préoccupe très fortement de la sécurité de ses applications, et déjà elle ne veut plus travailler avec l'entreprise Verizon qui est tenue de fournir des informations à la NSA.

Ainsi, selon gigaom.com qui s'appuie sur un article du Wall Street Journal, l'Allemagne est en train de concocter un projet de loi visant à s'assurer de l'absence de backdoors et de la protection des données stockées dans le cloud.

En vertu de cette loi, pour toutes les applications utilisées par l'administration allemande, quel qu'en soit le fournisseur, ainsi que pour toutes les applications utilisées par des entreprises privées travaillant dans des secteur stratégiques dont la sécurité est jugée critique, le gouvernement allemand exigera de disposer du code source.

Cette loi pourrait concerner aussi l'accès à d'autres données propriétaires des fournisseurs de logiciels, sans plus de précision pour l'instant sur ce que le terme données propriétaires recouvre.

La NSA privée de backdoors

Soumis par fredericmazue le

La Chambre des représentants américaine, l'équivalent de notre Assemblée Nationale, a voté jeudi un amendement au projet de loi de crédit du Ministère de la défense américaine à 293 voix contre 123.

Cet amendement interdit tout d'abord à la NSA de collecter des données concernant des citoyens américains. Ensuite, il interdit à la NSA d'utiliser des fonds pour demander à une personne qu'elle modifie son produit à des fins de surveillance électronique. Concrètement cela veut dire que la NSA ne peut plus commanditer la mise en place d'une backdoor dans un produit matériel ou logiciel, quel qu'il soit.

Cet amendement n'est pas définitif car il doit être validé par le Sénat.

Est-ce que ce sera suffisant ? Pas sûr... Même si la NSA ne peut plus payer pour l'insertion d'une backdoor, l'affaire Snowden a révélé qu'elle était capable de le faire elle-même. Dans un tel cas, à quel crédit budgétaire est-ce imputé ? :-)

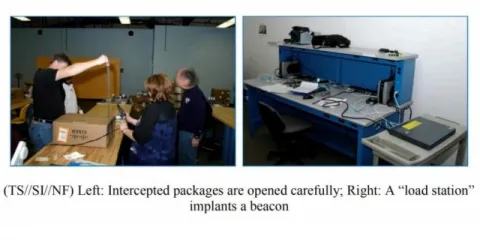
Des employés de la NSA photographiés en train de reconditionner des routeurs Cisco

Soumis par fredericmazue le
Image

Nous l'avons appris la semaine dernière, la NSA, cette même NSA qui accusaient les constructeurs chinois ZTE et Huawei de placer des backdoors dans leurs routeurs, interceptait des livraisons de routeurs et de serveurs à destination de l'étranger.

Ce matériel était modifié par l'ajout de backdoors et de logiciels de surveillance avant d'être reconditionné. Incroyables ces révélations d'Edward Snowden ?

Incroyables, mais vraies, ainsi que le prouvent des photos publiées par Ars Technica et qui émanent d'un bulletin interne de la fameuse agence...

Sur ces photos, on voit les techniciens de la NSA ouvrir avec moult précautions l'emballage d'un routeur Cisco, avant de connecter l'appareil à une "station d'upload de logiciels espions". A l'insu du constructeur, rappelons-le.

C'est ce qui s'appelle être pris la main dans le sac... ou dans le carton d'emballage.

:-)

La NSA a implanté des backdoors dans des routeurs et des serveurs avant exportation

Soumis par fredericmazue le

Nouvel épisode dans l'affaire Edward Snowden et ses révélations concernant les pratiques de la NSA. Le sujet est décidément inépuisable :-)

The Guardian a publié un extrait du livre "No Place to Hide" de Glenn Greenwald.

Glenn Greenwald est le journaliste à qui, avec Laura Poitras, Edward Snowden a fait ses fameuses révélations.

Combien de fois la NSA n'a-t-elle pas accusé les fabricants de routeurs chinois Huawei et ZTE de placer des backdoors dans leurs routeurs, et constituer ainsi une menace ? Des accusations qui ont été si lourdes que Huawei avait fini par jeter l'éponge et abandonner le marché américain en novembre 2013.

La véracité de ces accusations n'a jamais été prouvée. En revanche ce que l'on sait maintenant, c'est que la NSA savait de quoi elle parlait, puisqu'elle faisait ce qu'elle accusait les autres de faire :-)

Ainsi selon Glenn Greenwald, la NSA interceptait du matériel en cours de livraison vers l'étranger, des routeurs et des serveurs notamment, ouvrait les paquets, implantait des backdoors et des outils de surveillance dans le matériel, avant de le reconditionner très exactement comme il l'était en sortie d'usine, et de le remettre dans le circuit d'acheminement. Une pratique qui donnait à la NSA un accès total à des réseaux et à ses utilisateurs. Le tout à l'insu des constructeurs de matériels.

"Dans un cas récent, une balise implantée par ce moyen a envoyé un signal à l'infrastructure de la NSA, qui à pris le contrôle de l'appareil et ainsi surveillé le réseau", peut-on lire dans l'article du Guardian :-)

No Place to Hide... pas d'endroit où se cacher... Bien trouvé le titre de ce livre :-)

C'est grâce à Tails Linux qu'Edward Snowden a pu faire ses révélations

Soumis par fredericmazue le

Edward Snowden a fait une grande quantité de révélations au sujet des pratiques de la NSA en matière de cyber-espionnage. Vous est-il arrivé de vous demander comme Edward Snowden a-t-il bien pu faire pour nouer ses premiers contacts avec des journalistes au nez et à la barbe de cette NSA qui écoute tout ?

Un article sur Freedom of the Press l'explique. Edward Snowden a d'abord contacté la journaliste Laura Poitras pour un premier échange avec sa messagerie chiffrée avec PGP. Puis il a lui a proposé d'utiliser Tails Linux pour aller plus loin.

Tails Linux est un système d'exploitation qui peut être démarré sur à peu près n'importe quel PC, à partir d'un DVD, une clé USB ou encore une carte SD. Son but est de préserver votre vié privée et votre anonymat sur Internet. Tails est l'acronyme de The Amnesic Incognito Live System.

Il pallie au manque éventuel de connaissance des utilisateurs lorsqu'il s'agit d'installer des outils de cryptage pour la première fois. Tails Linux effectue "les bonnes opérations". Tails Linux force également tout le trafic réseau à passer à travers le réseau Tor. Il crypte les mails ou les messages instantanés avec GPG. Il n'écrit aucune donnée sur le disque de la machine sur laquelle il tourne, et efface proprement toutes traces de votre passage lorsque vous éteignez l'ordinateur.

Tor(acronyme de The Onion Router, littéralement le routeur oignon )  quant à lui est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé ("''mix network''"). Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. Ce logiciel libre est distribué sous licence BSD révisée. (Wikipedia) 

Tails Linux est très sûr. C'est la NSA elle-même qui le dit. Un de ses documents secrets révélés par Edward Snowden affirme que ce système est l'un des plus sécurisé et qu'il rend très difficile les attaques.

Tails Linux n'est toutefois pas sans faille de sécurité lui-même, ainsi que nous pouvons le lire sur son site officiel. Mais les membres du projet Tails, qui restent dans l'ombre, ne tardent pas à les corriger :-)

Frédéric Mazué

Heartbleed : la NSA connaissait et exploitait la faille

Soumis par fredericmazue le

Un petit espoir subsistait à propos de la faille Heartbleed, la plus grosse faille de l'histoire d'Internet découverte la semaine dernière.  C'est l'espoir que cette faille n'avait été exploitée de façon malveillante par personne, faute d'avoir été connue.

Il est toujours difficile de savoir si une faille est exploitée, les hackers le faisant ne s'en vantant en général pas. Mais en la matière, il y a une vedette sous les feux des projecteurs depuis l'affaire PRISM et les révélations d'Edward Snowden : la NSA.

Selon Bloomberg, qui s'appuie sur deux sources proches du dossier, la NSA connaissant depuis 2 ans l'existence de cette faille aujourd'hui baptisée Heartbleed, et l'exploitait...

Durant l'affaire PRISM des rumeurs voulaient que la NSA soit capable de se connecter à des serveurs dont la connexion SSH est protégée par une paire de clés RSA asymétriques. La faille Heartbleed permettant potentiellement de voler une clé privée dans la mémoire dans serveur, ces rumeurs prennent une certaine crédibilité.    

La NSA, interrogée, au sujet de Heartbleed nie tout en bloc, comme à l'accoutumée, et assure qu'elle n'avait pas connaissance de l'existence de la faille.

Selon Bloomberg, les choses sont contraires. La NSA connaissait l'existence de la faille et se gardait bien de la révéler, dans l'intérêt de la sécurité publique. Ce qui se traduit par : afin de pouvoir continuer à espionner tranquillement.

Bloomberg rappelle que la NSA a plus de 1 000 experts à son service pour traquer les faille logicielles. Bloomberg, en s'appuyant sur une de ses sources, assure que l'agence a découvert l'existence de Heartbleed peu de temps après l'arrivée de la mise à jour d'OpenSSL qui la comportait, et que cette faille faisait partie de son toolkit de base pour voler des mot de passe parmi d'autres tâches.

Frédéric Mazué

La Russie abonne ses iPad pour des tablettes Samsung

Soumis par fredericmazue le

Selon l'AFP qui rapporte une déclaration du ministre des Télécommunications Nikolaï Nikiforov, les membres du gouvernement russe ont récemment troqué leurs tablettes iPad contre des tablettes fabriquées par Samsung.

Il s'agit de tablettes fabriques spécialement : "des équipements spécialement protégés, que l'on peut utiliser pour travailler sur des informations confidentielles" comme celles échangées lors des conseils des ministres. "Une partie des informations échangées au cours des conseils des ministres" ont un caractère confidentiel et ces appareils Samsung correspondent entièrement à ces exigences" précise le ministre qui a encore ajouté "Les informations publiées par les médias sur le fait que les services secrets américains vont augmenter sensiblement le volume des données interceptées suscite, bien sûr, une inquiétude sérieuse chez beaucoup de responsables de commandes publiques".

L'affaire PRIM est passée par là... Dans le contexte des tensions en Ukraine et en Crimée, on comprend que les gouvernants russe renforcent leur méfiance à l'égard des USA.

Mais au fait, les tablettes Samsung tournent sous Android, le système d'exploitation soupçonné de collaborer avec le gouvernement américain. Les russes seraient-ils tombés ainsi de Charybde en Scylla ? Non, car ces tablettes tournent en fait avec un système d'exploitation maison, baptisé Romos, basé sur Android.

Romos est décrit comme "Un système d'exploitation qui a toutes les fonctionnalités d'Android, mais aucune de ses fonctionnalités cachées qui envoient les données privées des utilisateurs au quartier général de Google". Romos ne date d'ailleurs pas d'hier. Il a été présenté pour la première fois en 2012.