faille

Apple corrige la vulnérabilité Freak dans iOS 8.2

Soumis par fredericmazue le

La vulnérabilité Freak, découverte la semaine dernière, située dans les échanges SSL/TLS,  touche l'ensemble des systèmes. Si vous travaillez avec Linux, lisez notre actualité pour savoir si vous y êtes vulnérables.

Microsoft vient de combler la faille dans son Tuesday Patch.

La firme à la pomme, qui dès la découverte de Freak avait promis un correctif aussi rapidement que possible, vient de publier celui-ci en la personne d'iOS 8.2. Cette mouture corrige de nombreux autres problèmes, comme indiqué dans sa note de version.

Pour OSX Mountain Lion, Mavericks et Yosemite, il est possible de télécharger des correctifs depuis l'AppStore.

Microsoft corrige la faille Freak et (de nouveau) une faille liée à Stuxnet

Soumis par fredericmazue le

Microsoft vient de diffuser, comme chaque second mardi du mois, son Tuesday Patch. Celui-ci peut être qualifié de majeur car il remédie à 5 vulnérabilités permettant d'exécuter du code à distance, ce qui se traduit par une prise de contrôle de l'ordinateur.

Une prise de contrôle qui a comme un air de déjà vu, car dans le lot des vulnérabilités corrigées, se trouve la MS15-020. Une faille qui en son temps avait beaucoup fait parler, car faisant partie des quatre qui permettaient au célèbre malware Stuxnet d'infecter les PC. Pour mémoire, Stuxnet était un malware concocté par les Etats-Unis et Israël pour mettre à mal des installations iraniennes d'enrichissement de l'uranium. Mais bien sûr Stuxnet, très virulent, a vite débordé ce cadre d'application  pour infecter des dizaines de milliers de PC.

Tellement virulent, que le premier correctif de MS15-020, publié en 2010, ne devait pas être suffisant. Microsoft a donc corrigé son correctif :-)

Par ailleurs, belle réactivité de Redmond, qui corrige la vulnérabilité Freak, située dans les échanges SSL/TLS. Freak a été découverte la semaine dernière. Une faille qui sur le fond, est plus un problème issu de l'ancienne politique des Etats-Unis que technique.

Stunext et Freak. Beau palmarès de dégâts, rien que de la part du gouvernement américain :-) 

Project Zero : Google assouplit (un peu) sa politique

Soumis par fredericmazue le

Depuis le début de l'année, Google a défrayé la chronique avec son Project Zero en publiant des failles zéro day, concernant des produits Microsoft, l'entreprise a d'ailleurs fini par en être courroucée, et Apple.

A la base, le Project Zero a pour but louable d'améliorer la sécurité informatique. Mais sa politique prévoit que si une faille découverte au sein d'un logiciel dans le cadre de ce projet n'est pas corrigée par l'éditeur dans les 90 jours, alors la faille est dévoilée au public, accompagné du moyen de l'exploiter.

Là où le bât a blessé, c'est que si donner publiquement le moyen d'exploiter une faille non corrigée est déjà discutable, Google révèle des failles même lorsque les éditeurs indiquent travailler à un correctif, et demandent un délai supplémentaire avant que la faille ne soit révélée. Jusqu'ici Google ne voulait rien entendre et restait inflexible.

Une rigidité fort déplaisante, surtout de la part d'une entreprise qui de son côté indique qu'elle ne corrigera pas une faille Android qui touche près d'un milliard d'utilisateurs, tout simplement parce que c'est trop difficile....

Sans doute soumise à pas mal de critiques et de pression, Google assouplit finalement ses règles. Un éditeur qui indique travailler à un correctif et demande un délai de grâce se verra accorder 14 jours supplémentaires par Project Zero. De plus Google ne dévoilera pas de failles les veilles de week-end et de jours fériés.

Quelle souplesse ... :-) Au fait, la faille Android ne sera toujours pas corrigée :-)

4 lignes de code pour effacer toutes les photos de Facebook

Soumis par fredericmazue le

Facebook, c'est 350 millions de photos postées chaque jour. Peut-on imaginer que tout cela disparaisse en un clin d'oeil ?

C'est pourtant possible. Du moins ça l'était. Laxman Muthiyah, checheur indien en sécurité, s'est aperçu en manipulant la Graph API. Quatre malheureuses lignes de code, une simple requête HTTP envoyé à cette API en REST pouvaient effacer, non pas toutes les photos, quand même, mais toutes les photos appartenant à la victime attaquée, qui vous aurait donné le droit de les voir :

DELETE /<victim's album in> HTTP/1.1
Host : graph.facebook.com
Content-Length: 245
access_token=<attacker's Facebook for Android token>

Aussi simple que cela :-)

Pour une fois Facebook a pris les choses très au sérieux à la réception du rapport de bug envoyé par Laxman. Après vérification, le réseau social a récompensé le chercheur par une prime de 12 500 dollars. Bravo à Laxman Muthiyah. Car cette énorme vulnérabilité aurait pu être vendue probablement bien plus chère auprès de personnes mal intentionnées, comme le mentionne ce billet de blog de Sophos qui raconte la découverte de cette faille. 

Blues de la St Valentin : 60% des applications de rencontres les plus connues peuvent être piratées

Soumis par fredericmazue le

Une étude menée aux Etats-Unis par la division sécurité d’IBM révèle que 60% des  applications mobiles de rencontres les plus populaires sont potentiellement vulnérables à différentes cyber-attaques, ce qui fait courir un risque aux données personnelles des utilisateurs et aux données sensibles de l’entreprise.
 
L'étude IBM révèle que nombre de ces applications de rencontres permettent un accès à des fonctionnalités supplémentaires sur les appareils mobiles (tels que l’appareil photo, le microphone, le stockage, la localisation GPS et les informations de facturation du portefeuille mobile) qui, associées aux vulnérabilités, peuvent être exploitées par les pirates. IBM a également révélé que près de 50% des entreprises comptent au moins une application de rencontres connue, installée par un employé sur son appareil mobile qu’il utilise pour accéder à des informations confidentielles de l’entreprise.
 
Les chercheurs de la division sécurité d’IBM se sont rendus compte que 26 des 41 applications de rencontres analysées sur la plate-forme mobile Android sont soumises à des vulnérabilités de sévérité moyenne ou élevée. Cette étude a été effectuée sur la base des applications disponibles dans l'App Store Google Play en octobre 2014.
 
Les vulnérabilités découvertes permettent à un pirate de recueillir de précieux renseignements personnels sur un utilisateur. Alors que certaines applications bénéficient de mesures de protection des données personnelles, IBM indique que beaucoup d’entre elles sont vulnérables à des attaques qui pourraient conduire aux scénarios suivants:
 
· Les applications de rencontres utilisées pour télécharger des logiciels malveillants : Certaines des applications vulnérables pourrait être reprogrammées par des pirates pour envoyer ce qui ressemble à une alerte demandant aux utilisateurs de cliquer pour effectuer une mise à jour ou pour récupérer un message. En réalité, il s’agit juste d’un piège pour télécharger des logiciels malveillants sur leur appareil.
 
· Les informations GPS utilisées pour suivre les déplacements : IBM indique que 73% des 41 applications de rencontres connues analysées ont accès aux informations de localisation GPS actuelles et passées. Les pirates peuvent utiliser ces informations pour savoir où un utilisateur vit, travaille ou passe le plus clair de son temps.
 
· Voler des numéros de carte de crédit depuis l’application : 48% des 41 applications de rencontres analysées ont accès aux informations de facturation enregistrées sur l’appareil d’un utilisateur. Via un simple codage, et grâce à cette vulnérabilité de l’application, un attaquant pourrait s’emparer de ces données et s’en servir pour réaliser des achats frauduleux.
 
· Prendre le contrôle de l’appareil photo ou du microphone d'un téléphone : Toutes les vulnérabilités identifiées peuvent permettre à un pirate d'accéder à l’appareil photo ou au microphone d'un téléphone même si l'utilisateur n’est pas connecté à l'application. Cela signifie qu’un pirate peut espionner et écouter les utilisateurs ainsi qu’exploiter des réunions d'affaires confidentielles.
 
· Le pirate peut détourner votre profil sur un site de rencontres : Un pirate peut modifier le contenu et les images d’un profil de rencontre, usurper l'identité de l'utilisateur et communiquer avec les autres utilisateurs de l'application. Il peut également révéler des renseignements personnels à l'extérieur afin de nuire à la réputation d'un utilisateur.
 
Des mesures pour se protéger contre les attaques sur les sites de rencontres.

=> Que peuvent faire les utilisateurs ?

· Etre mystérieux : Ne pas divulguer trop d'informations personnelles sur ces sites.
 
· Gérer les autorisations : Déterminer si l’on souhaite autoriser une application en vérifiant les autorisations requises dans les paramètres de son appareil mobile.
 
· Un accès unique : Utiliser des mots de passe uniques pour chacun de ses comptes en ligne.
 
· Corrections ponctuelles : Toujours appliquer les derniers correctifs et mises à jour des applications et de l’appareil dès qu'ils sont disponibles.
 
· Connexions fiables : Utiliser uniquement les connexions Wi-Fi fiables et sécurisées lorsque l’on utilise une application de rencontres.
 

Windows Server 2003 : la vulnérabilité JASBUG ne sera jamais patchée, c'est trop difficile

Soumis par fredericmazue le

Cette vulnérabilité a été découverte par la société JAS Advisor, alors qu'elle était mandatée par l'ICANN pour rechercher des vulnérabilités dans les systèmes de cet organisme crucial pour l'Internet, ainsi qu'elle le relate dans un billet de blog.

La vulnérabilité baptisée JASBUG, permet l'exécution de code arbitraire sur la machine attaquée, donc à priori, une prise de contrôle total, à distance. Une faille d'une très grande gravité.

Microsoft reconnaît l'existence de cette faille, qui a été corrigée dans le Tuesday Patch de cette semaine sur toutes les versions de Windows affectées... sauf Windows Server 2003.

Le patch arrivera-t-il un peu plus tard se demandent tous les administrateurs anxieux de protéger leurs systèmes ?

La réponse est non. Microsoft ne comblera pas cette faille, car c'est trop difficile. La faille ne se situe pas dans un morceau de code mal écrit devant être corrigé. Il se situe dans la conception même de Windows 2003.

C'est Microsoft elle-même qui l'avoue (voir dans la section Update FAQ). Corriger le problème nécessiterait de repenser l'architecture du système. Non seulement le travail est énorme, mais même s'il était fait, il n'y aurait aucune garantie que le système n'en serait pas déstabilisé et que les applications conçues pour Windows 2003 continuent de fonctionner correctement.

Les jours de Windows 2003 sont donc comptés et les entreprises et les administrateurs système vont connaître quelques cauchemars et nuits blanches pour faire dans l'urgence leurs mises à jour vers une mouture plus récente de Windows Server.

Source JAS Advisor via developpez.com.

Internet Explorer : une faille de sécurité universelle et gravissime !

Soumis par fredericmazue le
Image

L'expression faille universelle est du chercheur en sécurité David Leo, de la société Deusen. L'expression est certes forte, mais elle est à la hauteur de la faille qui vient d'être découverte dans Internet Explorer. Une faille qui est sans doute d'une ampleur supérieure à la faille "désastreuse", "catastrophique", sous Android, qui avait défrayé la chronique en septembre 2014. Cette faille impactait potentiellement 75% des utilisateurs Android. En pratique elle impactaient tous ceux qui utilisaient le navigateur par défaut, ce qui, dans l'univers Android limite les dégâts

La faille dont il est question aujourd'hui est pire dans le sens où sont touchés Internet Explorer 10, Internet Explorer 11, et même le nouveau navigateur Spartan. Pire, car à priori, plus nombreux sont ceux qui utilisent Internet Explorer par défaut, ou par habitude sous Windows. Universelle et gravissime, car elle permet de hacker par Cross Scripting n'importe quelle page sur Internet.

En quoi consiste cette faille ? Elle permet de contourner la Same Origin Policy, SOP, de JavaScript. SOP interdit normalement à un code JavaScript chargé par une page A sur un domaine A de modifier, ou même d'accéder à du code JavaScript chargé par une page B sur un domaine B.

Concrètement, contourner SOP, cela veut dire que grâce à cette faille, un attaquant, par le biais de code JavaScript présent dans une page malveillante, sera en mesure d'accéder très facilement à des quantités de données. Par exemple et pour commencer fort, à des cookies de session sur un site bancaire, histoire de se connecter à votre compte à votre place. Ou encore, pour afficher un faux formulaire de connexion sur, allons-y gaiement, un site bancaire, histoire de récupérer les identifiants de connexion. On peut encore imaginer la lecture de tous les mails les plus confidentiels, dans un webmail, ou n'importe quoi d'autre. Pas de limite...

La faille est tellement grave que Deusen indique qu'il ne faut tout simplement pas utiliser Internet Explorer, tant que Microsoft, qui reconnaît le problème, n'a pas publié un correctif.

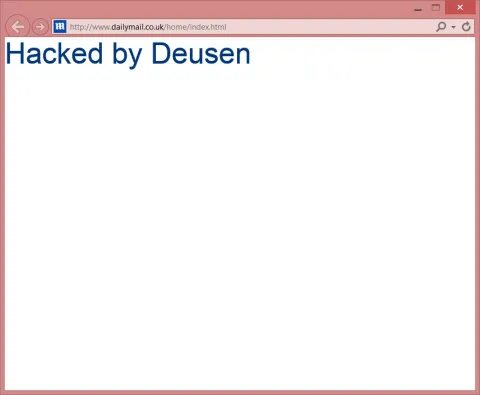
Sur Seclists, David Leo donne un lien sur une page proposée par Deusen, qui contient un exploit. Suivez les instructions. La page vous enverra sur le site dailymail.co.uk et en hackera la page par une bonne vieille attaque de Cross Scripting.

Une faille de WebRTC dévoile les adresses IP que vous pensiez masquer en utilisant un VPN

Soumis par fredericmazue le

Cette faille est décrite sur le blog de torguard.net, une société qui propose des services de VPN justement. Les VPN, pour Virtual Private NetVork sont souvent utilisés comme passerelle vers Internet, par ceux qui désirent masquer leur adresse IP et conserver un certain anonymat.

Dans ce cas, lorsqu'ils surfent, c'est l'adresse IP du proxy utilisé qui est visible sur Internet, non celle de leurs machines propres. Un serveur de site, par exemple, ne peut donc pas connaître l'IP réelle.

Ceci quand tout va bien... :-)

Seulement voilà, une faille dans le protocole WebRTC, implémenté par les navigateurs Firefox et Chrome, permet de révéler l'IP réelle d'un internaute utilisant un VPN. Des requêtes émises via ce protocole vers des serveurs STUN retournent à la fois l'IP locale et l'P publique, et ces données sont lisibles avec JavaScript. Un internaute peut donc être attaqué par un simple bout de code JavaScript présent dans une page visitée.        

Seules les versions Windows de Chrome et Firefox sont touchées par la vulnérabilité.

Le billet de blog susmentionné donne un lien vers un plugin permettant de combler la vulnérabilité dans Chrome. Les utilisateurs de Firefox doivent saisir about:config dans leur barre d'URL pour accéder à la configuration de leur navigateur, après quoi, ils doivent positionner media.peerconnection.enabled à flase pour combler la faille.

Un morceau de code JavaScript téléchargeable sur GitHub https://github.com/diafygi/webrtc-ips démontre la vulnérabilité :

//get the IP addresses associated with an account

function getIPs(callback){

    var ip_dups = {};

    //compatibility for firefox and chrome
    var RTCPeerConnection = window.RTCPeerConnection
        || window.mozRTCPeerConnection
        || window.webkitRTCPeerConnection;

    var mediaConstraints = {
        optional: [{RtpDataChannels: true}]
    };

    // firefox already has a default stun server in about:config
   //    media.peerconnection.default_iceservers =
   //    [{"url": "stun:stun.services.mozilla.com"}]

    var servers = undefined;

    //add same stun server for chrome
    if(window.webkitRTCPeerConnection)
        servers = {iceServers: [{urls: "stun:stun.services.mozilla.com"}]};

    //construct a new RTCPeerConnection
    var pc = new RTCPeerConnection(servers, mediaConstraints);

    //listen for candidate events
    pc.onicecandidate = function(ice); 

        //skip non-candidate events

        if(ice.candidate){
            //match just the IP address
            var ip_regex = /([0-9]{1,3}(\.[0-9]{1,3}){3})/
            var ip_addr = ip_regex.exec(ice.candidate.candidate)[1]; 

            //remove duplicates
            if(ip_dups[ip_addr] === undefined)
                callback(ip_addr);

            ip_dups[ip_addr] = true;
        }
    }; 

    //create a bogus data channel
    pc.createDataChannel(""); 

    //create an offer sdp
    pc.createOffer(function(result){ 
        //trigger the stun server request
        pc.setLocalDescription(result, function(){}, function(){});
    }, function(){});
} 

//Test: Print the IP addresses into the console
getIPs(function(ip){console.log(ip);});
Commentaire actu

Anonyme (non vérifié)

"Des requêtes émises via ce protocole vers des serveurs STUN retournent à la fois l'IP locale et l'P publique"

Comment un serveur peut arriver à connaitre l'IP locale?

C'est absurde!

sam, 7 Fév 2015 - 14:23 Permalien

Membre depuis

20 ans 8 mois
fredericmazue

Essayez le code :-)

Son texte d'accompagnement sur GitHub est clair "Firefox and Chrome have implemented WebRTC that allow requests to STUN servers be made that will return the local and public IP addresses for the user. These request results are available to javascript, so you can now obtain a users local and public IP addresses in javascript. This demo is an example implementation of that."

Alors comment ? Je n'ai pas approdonfi, mais à priori l'implémtantion WebRTC fourni l'adresse IP locale au serveur STUN en fonctionnement normal.  

sam, 7 Fév 2015 - 15:18 Permalien
Anonyme (non vérifié)

Attention, WebRTC n'est qu'un soucis parmi d'autres concernant l'anonymat et les VPN ! Il est impératif de soigner sa configuration afin d'éviter DNS leak et IPv6 leak. Peu de gens connaissent ces points faibles aujourd'hui... Plus d'explications ici : http://goo.gl/czhOIG

mar, 24 Fév 2015 - 11:59 Permalien

Ghost : une grave faille dans la glibc de Linux

Soumis par fredericmazue le

Une grave faille de sécurité, baptisée Ghost, a été découverte dans la glibc de Linux. Cette librairie est au coeur de tous les systèmes Linux.

Selon l'éditeur de solutions de sécurité Qualys qui a publié des informations concernant cette faille, celle-ci est présente depuis la glibc-2.2 qui a été publiée le 10 novembre 2000  

Depuis 2013, d'autres correctifs ont été apportés à cette librairie qui peuvent atténuer la gravité de la faille.

La vulnérabilité se situe dans les fonctions gethostbyname et gethostbyaddr. Elle est exploitable par une classique attaque en débordement de tampon et permet potentiellement la prise de contrôle total, à distance, de la machine attaquée. Si l'exploit n'est pas très facile à réaliser, en revanche, il ne nécessite aucun droit dans le système ni aucune connexion au système préalables. Il suffit de provoquer une résolution DNS sur un nom de domaine mal formé. Ceci peut, selon la configuration du serveur attaqué, être obtenu par exemple par le simple envoi d'un mail.

Les administrateurs système doivent vérifier d'urgence si leurs systèmes sont vulnérables et de toutes façons appliquer d'urgence le correctif, que la plupart des distributions Linux ont déjà mis à disposition.

Le code C ci-dessous, test-ghost.c, permet de tester la vulnérabilité des systèmes et l'efficacité des correctifs appliqués.

Compiler ainsi

gcc test-ghost.c -o test-ghost

Puis lancer le test ainsi

./test-ghost.

Le message Not vulnerable doit s'afficher après application du correctif de sécurité.

#include <netdb.h>
#include <stdio.h>
#include <stdlib.h>
#include <string.h>
#include <errno.h>

#define CANARY "in_the_coal_mine"

struct {
  char buffer[1024];
  char canary[sizeof(CANARY)];
} temp = { "buffer", CANARY }; 

int main(void) {
  struct hostent resbuf;
  struct hostent *result;
  int herrno;
  int retval; 

  /*** strlen (name) = size_needed - sizeof (*host_addr) - sizeof (*h_addr_ptrs) - 1; ***/
  size_t len = sizeof(temp.buffer) - 16*sizeof(unsigned char) - 2*sizeof(char *) - 1;
  char name[sizeof(temp.buffer)];
  memset(name, '0', len);
  name[len] = '\0'; 

  retval = gethostbyname_r(name, &resbuf, temp.buffer, sizeof(temp.buffer), &result, &herrno);

  if (strcmp(temp.canary, CANARY) != 0) {
    puts("vulnerable");
    exit(EXIT_SUCCESS);
  }

  if (retval == ERANGE) {
    puts("not vulnerable");
    exit(EXIT_SUCCESS);
  }

  puts("should not happen");
  exit(EXIT_FAILURE);
}

Faille Android Webview : Google ne corrigera pas car c'est trop difficile...

Soumis par fredericmazue le

Nous savions déjà que Google, le grand pourfendeur de bugs des autres devant l'Eternel ne corrigera pas une faille dans Webview qui menace potentiellement près d'un milliard d'utilisateurs Android.

Mais nous savons aujourd'hui pourquoi. En trois mots : c'est trop difficile.

C'est le plus sérieusement du monde que Adrian Ludwig explique dans un billet posté sur Google+ que cette faille de Webview concerne le composant WebKit sur lequel Webview s'appuie.

Or WebKit c'est 5 millions de lignes de codes avec des milliers de nouvelles contributions ou correctifs apportés chaque mois par des développeurs. Corriger cette vulnérabilité impliquerait de patcher des branches de code vieilles de plus de deux ans, et cela toucherait de larges portions de code, nous dit-on. Tout cela est trop difficile et pourrait créer plus de problèmes de sécurité que cela n'en résoudrait, selon Adrian Ludwig. Pour lui la manière de se prémunir de cette faille est d'upgrader vers Android 4.4 ou de changer de navigateur.

Mais pour cela, encore faut-il que la mise à jour du système soit possible ou que l'utilisateur lambda soit averti de l'existence de la vulnérabilité et du danger qu'il coure.

Avec cette vulnérabilité Webview, les cybercriminels ont de belles perspectives de business devant eux.

Corriger un problème de sécurité n'a certes jamais été facile. Il y a de nombreuses implications et il faut s'assurer que le correctif n'introduise pas plus de problèmes qu'il n'en résout, en effet. C'est d'ailleurs très exactement ce qu'expliquait Chris Betz, de Microsoft, dans son billet courroucé, suite aux divulgations de failles dans Windows par le Project X de Google.

Corriger des vulnérabilités, c'est difficile... beaucoup plus que de dévoiler celles des autres...
