faille

Microsoft corrige dans l'urgence une vulnérabilité critique d'Internet Explorer

Soumis par fredericmazue le

Microsoft vient d'annoncer la publication d'un correctif pour Internet Explorer, en dehors du cycle Tuesday Patch. Procédure d'urgence, car la vulnérabilité est critique.

Il s'agit d'un problème de corruption mémoire qui, exploité, permet l'exécution à distance de code arbitraire sur la machine attaquée. Pour être attaqué, un utilisateur d'Internet Explorer doit visiter une page Internet malicieuse. Le code malveillant ainsi injecté sur la machine attaquée s'exécutera avec les droits de l'utilisateur courant. Ce qui sur Windows n'a rien de rassurant, car l'immense majorité des utilisateurs, utilisent au quotidien un compte utilisateur ayant les droits administrateur :-)

Tous les Internet Explorer depuis la version 7 sont impactés par la faille. IE 6 ne l'est pas donc. Internet Explorer 11 sous Windows 10 est impacté également.

En revanche, Edge, le nouveau navigateur qui doit à terme remplacer Internet Explorer , n'est pas touché, d'après le bulletin de sécurité de Microsoft.

Tous les utilisateurs de Windows sont vivement encouragés à appliquer cette mise à jour aussi rapidement que possible.

Une nouvelle faille sévère dans Android

Soumis par fredericmazue le
Image

C'est la loi des séries... Après la faille critique Stagefright qui n'est d'ailleurs toujours pas comblée, Google est confronté à une nouvelle faille dans Android, faille qualifiée de grave.

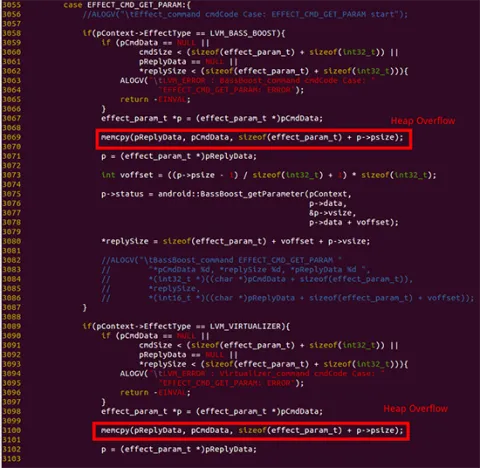
Cette faille est décrite techniquement sur le blog de Trend Micro. La faille se situe dans le composant mediaserver d'Android, plus exactement dans AudioEffect au sein de ce dernier. La faille permet l'exécution de code arbitraire mais seulement avec les permissions normales de mediaserver. Pas d'élévation de privilèges. C'est pourquoi la faille est seulement qualifiée grave, et pas critique.   

De plus, pour être exploitée, la faille nécessite que l'utilisateur installe une application malveillante, mais qui demande peu de permissions. Ce qui peut donner un faux sentiment de sécurité à l'utilisateur qui installe l'application.

La faille se situe dans deux fichiers : EffectBundle.cpp. EffectReverb.cpp. Dans les deux cas, une vérification de la taille d'un tampon mémoire n'est pas correcte. Ce qui permet une attaque par débordement de tampon. Une preuve de concept est donnée sur le blog mentionné plus haut.

Google a corrigé la faille dans AOSP le premier août dernier. Encore faut-il que le correctif arrive jusqu'aux smartphones des utilisateurs. Problème récurrent avec Android...

La faille Android Stagefright n'est toujours pas comblée

Soumis par fredericmazue le

Stagefright, du nom de la bibliothèque qu'elle concerne, est une très grave faille Android, révélée par Joshua Drake lors de la tenue de Black Hat 2015.

Très grave, car elle touche 95% du parc Android - les appareils Android à partir de 2.2 sont vulnérables - et elle permet une élévation de privilèges jusqu'à root.

Stagefright est une bibliothèque utilisée pour la lecture de la plupart des formats multimédias, audio et vidéo. Cette faille peut être exploitées via des contenus malveillants. Le vecteur privilégié est le MMS. En effet, en cas de réception d'un MMS vidéo, Stagefright traite le fichier immédiatement, avant même sa lecture par l'utilisateur, si le chargement automatique des MMS est activé. Désactiver cette fonctionnalité ne règle pas le problème, dans le cas où un de vos contacts infecté vous aurait envoyé, à l'insu de son plein gré, un MMS malveillant que vous liriez en toute confiance.

Google a publié un correctif dans AOSP. Mais outre le fait que les fabricants d'appareils Android doivent le répercuter pour qu'il serve à quelque chose, il apparaît que ce patch est en fait inefficace car incomplet, ainsi que l'a découvert un autre chercheur en sécurité Aaron Portnoy, travaillant pour Exodus Intelligence : "De nombreux soucis supplémentaires ont été découverts depuis que j’ai signalé les bugs dans le traitement du MPEG4. Je pense que nous continuerons à voir des correctifs pour le code de Stagefright dans les mois qui viennent. L’affaire est loin d’être terminée". En l'occurrence, la faille reste exploitable.

La vidéo ci-dessous est une démonstration de l'exploit de cette faille, par l'envoi d'un MMS.

[video:https://www.youtube.com/watch?v=PxQc5gOHnKs]

Hacking The Hacking Team : deux nouvelles failles zero-day dans le plugin Flash d'Adobe

Soumis par fredericmazue le

Il y en a des choses intéressantes dans les 400 Go de données récemment dérobées à la société The Hacking Team et publiées sur Pastebin :-)

The Hacking Team est une société qui vit du cyber espionnage, mais qui en l'occurrence contribue pour le moment et à l'insu de son plein gré à la sécurité informatique. En effet le code source de son logiciel espion phare, DaVinci, fait partie des 400 Go volés. Et ce code source est riche d'enseignements.

Ainsi, il est apparu en fin de semaine dernière que DaVinci exploitait une faille zero-day dans le plugin Flash d'Adobe. Faille qu'Adobe a d'ailleurs rapidement corrigée.

Mais ce n'est pas tout. Après cette faille CVE-2015-5119, deux autres failles zero-day ont été identifiées grâce à The Hacking Team :-)  CVE-2015-5122 et CVE-2015-512 respectivement. Des failles dans le plugin Flash, encore et toujours... FireEye et Trend Micro détaillent quelques informations techniques à propos de ces failles, sur les pages citées.

Dans les deux cas, les failles consistent en des corruptions mémoire, dont l'exploit rend possible l'exécution d'un code arbitraire sur la machine attaquée. Il s'agit donc de failles hautement critiques, qui pour l'instant ne sont pas corrigées. En attendant les correctifs, les experts en sécurité recommandent très vivement la désactivation du plugin Flash, en raison de la gravité de ces failles.

Commentaire actu

Anonyme (non vérifié)

@Frédéric Thomas ,Flash n'est pas présent aussi pour un problème de performance sur les périphériques faibles en CPU/GPU, et le souci que j"ai avec viens du fait qu'il faut absolument l'IDE Adobe pour développer et compiler des applications Flash. Avec HTML5/CSS3 et Javascript et de nombreuses librairies (ThreeJS, WebGL, ...) on peut faire des merveilles, depuis n'importe quel IDE (un notepad suffit même si c'est pas beau :p ) et il n y a pas de problèmes de récompilation pour la moindre modification. Les deux seuls avantage que je vois à Flash pour le moment, c'est le fait qu'il soit compilé (donc le code source n'est pas exposé aux yeux de tous) et qu'il soit compatible en fonctionnement similaire sur toutes les plateformes et navigateurs (même si certains l'on banni). Je ne suis pas spécialement contre ou pour ce langage, mais je pense qu'il a besoin d'un renouveau pour lutter contre les technologies émergentes, et également d'une sécurité revue.

ven, 17 Jul 2015 - 08:45 Permalien

Une grave vulnérabilité OpenSSL sur le point d'être corrigée

Soumis par fredericmazue le

Administrateurs système, tenez-vous prêt à appliquer un correctif à OpenSSL, qui remédie à une vulnérabilité répertoriée 'haute'.

Le correctif comblera une faille touchant OpenSSL 1.0.2 et OpenSSL 1.0.1. Les versions 1.0.0 et 0.9.8 ne sont pas affectées par le problème.

Les correctifs commenceront à être diffusés à partir de ce 9 juillet 2015, ainsi que l'explique le projet OpenSSL.

OpenSSL n'a pas communiqué d'informations sur la vulnérabilité afin d'éviter autant que faire se peut que des exploits n'en profitent. Cette vulnérabilité permet de lancer des attaques en déni de service.

Maintenant qu'à défaut de renseignements plus complets l'existence de la faille est révélée, des pirates peuvent scruter le code existant pour la trouver puis l'exploiter. Il est donc avisé d'appliquer les patches le plus vite possible.

Cette faille d'Internet Exporer que Microsoft refuse de patcher

Soumis par fredericmazue le

Il s'agit d'une faille découverte par trois chercheurs en sécurité de HP. Pour leur découverte, les trois chercheurs ont été récompensés par une prime de 125 000 dollars au Microsoft Mitigation Bypass Bounty.

C'est dire que Microsoft reconnaît officiellement la faille, et pourtant celle-ci ne sera pas corrigée. HP indique la décision de Microsoft dans un billet de blog et, décide de dévoiler la faille, 120 jours après sa découverte.

La vulnérabilité permet de contourner la protection fournie par ALSR, l'adresse mémoire aléatoire du système d'exploitation. La vidéo ci-dessous démontre un exploit qui permet d'anticiper une adresse de chargement, en dépit de l'ASLR, ceci sous Windows 7 et Windows 8.1.

Les systèmes 32 bits, en raison de leur espace d'adressage beaucoup plus réduits, sont plus vulnérables que les systèmes 64 bits. C'est d'ailleurs une des raisons invoquées par Microsoft pour ne pas patcher : les systèmes 32 bits tendent à disparaître, au profit des 64 bits. Certes, mais comme le fait remarquer HP, les utilisateurs de Windows 32 bits, encore très nombreux, restent vulnérables.

HP propose un document technique très complet sur cette faille et la manière de l'exploiter.

[video:https://www.youtube.com/watch?v=9fdnnoUixE0]

Google lance un programme Bug Bounty pour Android

Soumis par fredericmazue le
Image

Google a décidé de récompenser les chercheurs en sécurité qui investissent leur temps et leurs efforts pour rendre Android plus sûr, nous dit Mountain View dans un billet.

Ainsi Google lance un programme de bug bounty, ou de chasse au bug. Pour l'instant les vulnérabilités doivent être identifiés dans Nexus 6 ou Nexus 9 uniquement. Mais la liste des appareils doit être enrichie au cours du temps.

Les vulnérabilités doivent se trouver dans le code de Android One Source Project (AOSP), dans le code OEM, c'est-à-dire dans le code additionnel des librairies et des pilotes fournies par les fabricants, ainsi que dans le noyau Linux.

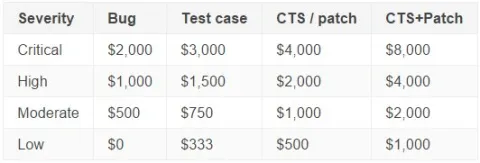
Les récompenses s'étalent de 0 (oui c'est peu :-) à 8 000 dollars pour des découvertes de facture 'simple'. Le jackpot est décroché lorsqu'une faille jugée critique est découverte, accompagné d'un exploit et d'un patch.

Mais Google prévoit, pour certains cas spéciaux très pointus, de monter la récompense à 10 000, 20 000, ou même 30 000 dollars.

90% des pirates migrent leurs attaques de Java à Flash !

Soumis par fredericmazue le
Image

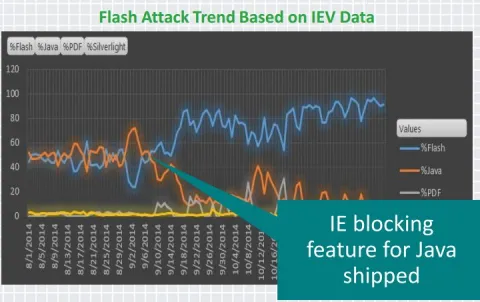
Il y a quelques années les failles de sécurité dans Java ont fait des ravages. Mais les choses sont en train de changer, au point que les cybercriminels trouvent de moins en moins amusant de s'en prendre à Java. Du coup Flash (re)devient leur cible de choix.

Ceci selon Microsoft, qui a expliqué, lors de la grand'messe sécurité RSA 2015, que sa récente politique de blocage des plugins Java vulnérables a conduit, ainsi que le rapporte The Register à une baisse drastique des attaques réussies via Java. Désormais, réussir une attaque sur le tandem Internet Explorer Java, demande aux cybercriminels d'utiliser une faille zero-day. Découvrir une telle faille et concevoir un exploit est évidemment plus difficile que de profiter du laxisme des utilisateurs qui négligent de faire leurs mises à jour de sécurité.

Du coup, 90% des cybercriminels se seraient (re)tournés vers Flash, dont les vulnérabilités sont légions depuis des années. Une valeur sûre pour les Black Hat :-) 5 nouveaux exploits sur 8 faisant partie des kits d'exploits - les trousses à outils malfaisants des méchants pirates - ciblaient Flash l'année dernière. Bien sûr des correctifs pour les vulnérabilités Flash sont publiés régulièrement, mais, selon l'article de The Register, si la plupart des Windows 8.1 ont des plugins Flash patchés, il n'en va pas de même avec Windows 7 : 20% des utilisateurs auraient échoué à appliquer les correctifs. En outre Internet Exlorer ne bloque pas les plugins Flash qui ne sont pas à jour.

Par ailleurs, Microsoft indique avoir remarqué que les cybercriminels sont de plus en plus réactifs. Le délai entre la découverte d'une vulnérabilité et la diffusion de son exploit dans les kits se réduit constamment.

Etre pirate, c'est un métier :-)

La faille Rootpipe d'OS X reste exploitable !

Soumis par fredericmazue le

Rootpipe est une faille permettant une élévation totale de privilèges. Avec elle, un attaquant peut obtenir un accès root, même sans utiliser un mot de passe.

La faille a été découverte en octobre 2014 par Emil Kvarnhammar , un employé par le société de sécurité Truesec. Une découverte faite dans ces circonstances peu habituelles. Emil Kvarnhammar préparait une conférence sur la sécurité d'OS X et devait montrer quelques failles. Il grenouillait donc ici et là à la recherche de quelque chose. A l'époque, il racontait :  « J’ai commencé à regarder les opérations d’administration et trouvé un moyen de créer un shell avec des privilèges root. Cela m’a pris quelques jours d’analyse des binaires pour trouver la faille et j’ai été plutôt surpris lorsque je l’ai trouvé. »

La faille a été patchée par Apple dans OS X 10.10.3. Seulement voilà, Patrick Wardle, le créateur du site ObjectiveSee sur lequel on peut se procurer un outil de sécurité gratuit pour OS X, s'est rendu compte que la faille est en fait toujours là. Un attaquant local peut l'exploiter pour prendre le contrôle total de la machine.

Patrick Wardle explique : "J'ai trouvé une novelle et triviale façon de ré-exploiter Rootpipe pour un attaquant local, même sur un système OS X 10.10.3 entièrement patché. par souci de responsabilité je ne donne pas les détails techniques, mais j'ai estimé que les utilisateurs d'OS X devaient être avertis de son existence."

Et Apple devrait corriger définitivement cette faille dont l'exploit est démontré dans la vidéo ci-dessous.

[video:https://vimeo.com/125345793]

Pwn2Own 2015 : tous les navigateurs mis à mal, Adobe Flash et Reader toujours aussi vulnérables

Soumis par fredericmazue le

L'édition 2015 du concours de hacking Pwn2Own aura été une grande année. Pwn2Own  est un concours de hacking blanc qui se déroule chaque année lors de la conférence CanSecWest de Vancouver au Canada.

L'édition 2015 a été une grande année, car elle a vu les chercheurs en sécurité et autres hackers blancs se surpasser pour empocher un total de primes de 557 500 dollars, ce qui est un record, pour la démonstration d'une quarantaine de vulnérabilités, ce qui est également un record.

En clair, en dépit des efforts faits en matière de sécurité par la plupart des éditeurs, les outils informatiques les plus courants restent vulnérables et vecteurs de piratages des ordinateurs individuels.

Commençons par un cocorico avec le chercheur en sécurité français Nicolas Joly, qui s'est illustré en s'évadant de la sandbox du player Flash (encore et toujours lui...) sous Windows en combinant l'exploit de deux vulnérabilités. L'une d'elles est une vulnérabilité UAF, pour use-after-free, qui consiste en un accès d'une zone mémoire après sa libération. Nicolas Joly a ainsi pu obtenir la possibilité d'exécuter un code arbitraire sur le système Windows attaqué.

Nicolas Joly s'est ensuite illustré en exploitant une vulnérabilité d'Adobe Reader par une attaque en débordement de tampon, ceci pour aboutir une nouvelle fois à l'exécution de code arbitraire sur la machine attaquée. Pour ces deux exploits Nicolas Joly a empoché un total de 90 000 dollars.

Mais le héros de PWn2Own 2015 est incontestablement le hacker coréen, JungHoon Lee alias lokihardt, qui a raflé près de la moitié des gains à lui tout seul, soit 225 000 dollars. Il a mis à mal Chrome, dans ses versions stable et bêta, Safari sur Mac OS X et Internet Explorer 11 en utilisant différentes techniques. Il a contourné le sandboxing de Safari en exploitant un bug de fuite mémoire, il a mis à mal Firefox avec une vulnérabilité dans l'affichage du format SVG, il a cassé Chrome par une attaque en débordement de tampon, il s'est évadé d'Internet Explorer via une vulnérabilité dans le moteur JavaScript.

Les éditeurs des produits concernés, Adobe, Microsoft, Apple, Google, se sont dit admiratifs par la qualité des techniques employées par les candidats de Pwn2Own. Ceci non sans avouer avoir été impressionnés par la vulnérabilité de leurs produits. A eux de corriger toutes ces vulnérabilités. Ils ont du pain sur la planche car au total ont été découvertes :

  • 6 vulnérabilités de sécurité découverts dans Adobe Reader
  • 6 vulnérabilités dans Adobe Flash
  • 8 vulnérabilités dans le système d’exploitation Windows
  • 6 vulnérabilités dans Internet Explorer 11
  • 5 vulnérabilités dans Mozilla Firefox
  • 2 vulnérabilités dans Apple Safari
  • 1 vulnérabilité dans Google Chrome

[video:https://www.youtube.com/watch?v=X2Ssw2sLUHI]

[video:https://www.youtube.com/watch?v=V99skqmTyiY]