PRISM

Le fondateur de WikiLeaks, Julien Assange, arrêté à Londres !

Soumis par fredericmazue le

En 2006 Julien Assange a créé WikiLeaks, une plate-forme de publication de documents à caractères sensibles afin de les rendre publics. Une activité fort peu appréciée de certaines autorités. Les services secrets n'aiment pas beaucoup que l'on publie leur petits et gros secrets.

WikiLeaks a notamment publié des documents fournis par Edward Snowden dans le cadre de l'affaire PRISM et à partir de 7 mars 2017, la célèbre série Vault 7 qui détaille des activités de la Central Intelligence Agency (CIA) dans le domaine de la surveillance électronique et de la cyber-guerre.

Poursuivi entre autres par les autorités américaines, Julian Assange avait trouvé refuge à l'ambassade d'Equateur à Londres depuis 2012. L'Equateur avait accordé la nationalité équatorienne à Julian Assange (d'origine australienne) en décembre 2017, mais son statut de réfugié a été annulé, sans doute sous la pression des autorités américaines. Il a ainsi été arrêté hier matin à Londres. La police britannique ayant bien pris soin de préciser qu'elle était intervenus à l'invitation de l'ambassadeur lui-même.

Julian Assange doit répondre maintenant devant un juge britannique du non-respect de sa liberté conditionnelle pour une affaire de viol et agression sexuelle en Suède. Mais il devra aussi très probablement affronter prochainement la justice américaine après sont extradition aux Etats-Unis. Son avocate Jennifer Robinson a déclaré : Assange a été arrêté non seulement pour violation des conditions de sa mise en liberté sous caution, mais aussi à la suite d'une demande d'extradition américaine.

Ci-dessous, la vidéo de l'arrestation de Julian Assange :

[video:https://www.youtube.com/watch?v=Xb-yU2og90Q autoplay:0]
Tor a besoin de soutien financier

Soumis par fredericmazue le

Tor (acronyme de The Onion Router, littéralement le routeur oignon ) est un réseau informatique superposé mondial et décentralisé, implémentation du principe de réseau mélangé. Il est composé de routeurs organisés en couches, appelés nœuds de l’oignon, qui transmettent de manière anonyme des fluxTCP. Le réseau Tor peut ainsi rendre anonymes tous les échanges internet basés sur le protocole de communication TCP. (Wikipedia) 

La journaliste Laura Poitras rappelle que c'est grâce à Tor qu'Edward Snowden a pu la contacter au nez et à la barbouse de le NSA, pour lui faire des révélations qui sont devenus l'affaire PRISM.

Aussi étrange et paradoxal que cela puisse paraître, Tor est financé à 80% par le gouvernement américain. Autant dire que si les pouvoirs publics des Etats-Unis coupent les vivres à l'oignon, celui-ci n'existera plus.

Pour anticiper une telle chose et assurer son indépendance, Tor lance une campagne de financement. Sur la page du site dédié à cette opération, Laura Poitras déclare : "Edward Snowden n’aurait pas été capable de me contacter sans Tor ni les autres logiciels libres de chiffrement. Les journalistes ont besoin de Tor pour protéger leurs sources et effectuer des recherches librement. C’est un outil essentiel et il a besoin de votre support"

Par défaut les donations se font par Paypal. Mais sont aussi possibles des opérations par Dwolla, Bitcoin, chèques ou virements bancaires.

Site : www.torproject.org/donate/donate

Allemagne, NSA... Petits cyber espionnages entre amis

Soumis par fredericmazue le

Angela Merkal, vous vous souvenez ? Quand l'affaire Snowden a éclaté, en 2013, elle s'est posée en victime, offusquée, scandalisée que la NSA ait pu écouter ses conversations sur son téléphone portable. Nein ! Par trop insupportable ! Au point qu'Angela s'est déplacée aux Etats-Unis pour se plaindre au président Obama.

Ca c'est pour la vitrine. La réalité apparaît beaucoup plus nuancée (euphémisme). Selon le journal allemand Der Spiegel, le BND, le service du renseignement allemand, aide depuis 2008 (et au moins jusqu'à 2013) la NSA à espionner des entreprises européenne comme Airbus, Eurocopter ou EADS, ainsi que des hommes politiques, jusqu'à "des hauts fonctionnaires du ministère français des Affaires étrangères, du palais de l'Elysée et de la Commission européenne", comme le précise cette fois le journal Süddeutsche Zeitung qui enfonce le clou.

La NSA n'avait pas besoin sur ce coup besoin de déployer les gros moyens techniques souvent évoqués au cours de l'affaire PRISM. Là, il lui suffisait de faire son marché. Selon les journaux allemands, la NSA transmettait des données basiques concernant ses cibles : adresses IP, adresses e-mails, numéros de téléphone. A partir de là, le BND retournait toutes les informations qu'il avait pu collecter dans son centre d'écoutes de Bad Aibling. Près de 700 000 téléphones et 8 millions d'IP ont ainsi été espionnées.

En 2014 Angela Merkel avait dit "Espionner des amis ça ne se fait pas !". Mais en politique, la règle est souvent : faites ce que je dis, mais ne faites pas ce que je fais :-) 

Piratage des cartes SIM : Gemalto confirme à demi-mots

Soumis par fredericmazue le

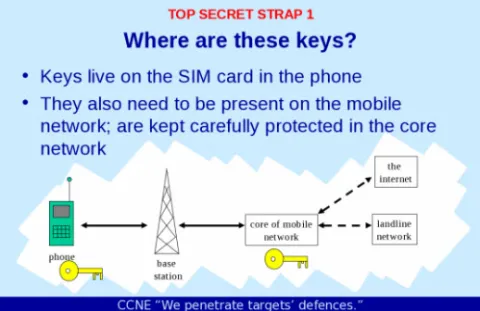
Comme annoncé, Gemalto a communiqué aujourd'hui au sujet de l'affaire du vol des clés de cryptage de ses cartes SIM. Un piratage qui permet à la NSA d'écouter à volonté les communications téléphoniques faites via ces cartes, en outrepassant la justice. Un piratage sidérant par son ampleur, l'expression est du site The Intercept qui a révélé l'affaire.

L'entreprise Gemalto reconnaît avoir subi des cyberattaques évoluées en 2010: "de faux e-mails ont été envoyés à l’un de nos clients opérateur mobile en usurpant des adresses e-mail authentiques de Gemalto. […] Nous avons également détecté plusieurs tentatives d'accès aux ordinateurs de collaborateurs de Gemalto ayant des contacts réguliers avec des clients [...]  A l’époque, nous n’avons pas pu identifier les auteurs de ces attaques, mais maintenant nous pensons qu’elles pourraient être liées à l'opération du GCHQ et de la NSA." 

Aujourd'hui, considérant que les méthodes évoquées par Gemalto sont celles indiquées par Edward Snowden dans ses révélations, les auteurs des attaques ne font guère de doute.

Selon Snowden, la NSA et GCHQ ont piraté les comptes e-mail et Facebook de plusieurs employés de Gemalto chargés de transmettre les clés de chiffrement aux clients, dans le but d’intercepter ces transferts. 

Gemalto ne rappellera toutefois pas les cartes SIM comme l'a préconisé hier Edward Snowden sur Reddit.

When the NSA and GCHQ compromised the security of potentially billions of phones (3g/4g encryption relies on the shared secret resident on the sim), they not only screwed the manufacturer, they screwed all of us, because the only way to address the security compromise is to recall and replace every SIM sold by Gemalto.

Quand la NSA et le GCHQ ont potentiellement compromis la sécurité de milliards de téléphones, ils n'ont pas seulement en.... le fabricant, ils nous ont tous en..... car la seule façon de remédier au problème est de rappeler toutes les cartes vendues par Gemalto et de procéder à leur remplacement.

Gemalto a indiqué ne pas avoir l'intention de porter plainte, ni contre les Etats-Unis, ni contre le Royaume-Uni.

Le documentaire sur Edward Snowden Citizenfour récompensé par un Oscar

Soumis par fredericmazue le

Citizenfour, film réalisé par Laura Poiltras sur Edward Snowden et les activités de la NSA, a remporté l'Oscar du meilleur documentaire à la 87è cérémonie des Oscars le 22 février dernier.

Pour mémoire, Laure Poiltras (associée avec Glenn Greenwald) est la journaliste choisie par Edward Snowden pour faire ses célèbres révélations sur les activités de la NSA, révélations qui semblent sans fin, concernant les turpitudes de la NSA qui semblent sans limites.

Citizenfour est le pseudonyme choisi par Edward Snowden lors de ses tous premiers échanges avec les journalistes. Le documentaire retrace  la période précédant les premières publications dans la presse, notamment la prise de contact entre Edward Snowden et les journalistes, ainsi la consultation de premiers documents communiqués pour attirer l'attention ou encore les discussions portant sur les raisons de sa démarche. Le film retrace aussi les jours qui ont suivi les révélations.

Laure Poiltras est également la fondatrice du site The Intercept qui relaie les révélations de Snowden.

Bien sûr les mauvaises langues penseront que les révélations sur l'affaire Gemalto publiées par The Intercept juste avant la cérémonie des Oscars, n'ont peut-être pas été publiées tout à fait par hasard, alors que quelques mois plus tôt, Snowden lui-même déclarait n'avoir plus rien à dire et que pour lui, c'était mission accomplie.

Les cartes SIM Gemalto seraient sûres

Soumis par fredericmazue le

La dernière révélation en date, relayée par The Intercept a fait beaucoup de bruit, et pour cause. Car selon ces révélations, Gemalto se serait fait voler par la NSA les clés de cryptage des cartes SIM que la société produit.

Posséder ces clés permet d'écouter les conversations téléphoniques à l'insu des utilisateurs et de la justice, la NSA pouvant ainsi se passer de demander les autorisations nécessaires. Gemalto produisant 2 milliards de carte SIM chaque année, l'expression 'piratage sidérant' a été employée à propos de cette affaire.

Gemalto a communiqué ce lundi matin pour indiquer que selon elle, ses cartes SIM, ainsi que ses cartes bancaires, passeports et autres produits, sont sûrs. La société, dont l'action a accusé le coup en fin de semaine dernière, indique encore qu'elle ne s'attend pas à subir un préjudice financier significatif.

L'entreprise continue d'investiguer avec tous les moyens nécessaires sur cette affaire et communiquera sur les résultats de ses investigations le mercredi 25 février, à travers un communiqué de presse et une conférence de presse qui se tiendra à Paris, à 10h30.

Vols de clés de chiffrement des cartes SIM Gemalto : un piratage sidérant !

Soumis par fredericmazue le
Image

Il y avait longtemps qu'Edward Snowden ne s'était pas fendu d'une révélation fracassante dans le cadre de l'affaire PRISM et du cyber espionnage de la NSA. En fait, plus personne ne s'attendait à ce qu'il sorte quelque chose de nouveau de son chapeau, car lui-même avait déclaré avoir révélé le plus important, tout en ajoutant : mission accomplie.

Edward Snowden vient pourtant de faire une révélation fracassante, peut-être plus que toutes les autres. Pourquoi seulement maintenant ? La question reste posée. Toujours est-il que selon The Intercept qui s'appuie sur les révélations de Snowden, documents à l'appui, la NSA, en compagnie de son acolyte britannique la GCHQ, a réussi à dérober les clés de cryptage des cartes SIM au fabricant franco-néerlandais Gemalto.

Ces clés de cryptage protègent la confidentialité des conversations téléphoniques. Posséder ces clés permet d'écouter les conversations facilement, à la fois techniquement et juridiquement. Avoir ces clés permet à la NSA de s'abstenir de demander un mandat ou une autorisation de mise sur écoute. De fait la quantité de communications interceptées est 'sidérante'.

Pour bien évaluer ce que sidérante signifie ici, il faut savoir que Gemalto est le premier constructeur de cartes SIM au monde. Gemalto, dont la devise est "La sécurité pour être libre" :-) produit 2 milliards de cartes SIM chaque année. Des cartes qui sont ensuite distribuées par 450 opérateurs télécoms dans le monde. Concrètement, il n'est pas exagéré de dire que toute personne qui possède un portable est susceptible d'être écoutée.

Comme toujours la victime dit n'être au courant de rien. Dans un communiqué Gemalto déclare : "Nous ne pouvons à ce stade de l'enquête confirmer les informations de cet article, et n'avions aucune connaissance préalable que ces agences gouvernementales conduisaient cette opération. Gemalto prend ces révélations très au sérieux et met en œuvre tous les moyens nécessaires pour investiguer et comprendre l'étendue de ces techniques sophistiquées".

Comment la NSA et la GCHQ ont-elles procédé ? De manière assez classique, une bonne vieille approche qui n'est pas sans rappellee celle du casse du siècle Carbanak révélé en début de semaine. Un travail de préparation a été fait pour déterminer qui, à Gemalto, avait accès à ces informations sensibles. S'en sont suivi phishing et autres piratages de courriels et de compte facebook, notamment au moyen du logiciel XKeyscore, pour toujours rentrer plus profondément dans la place.

Donc vos téléphones mobiles ne sont plus du tout sûrs. Vos téléphones seulement ? Au fait Gemalto fabrique bien des puces sécurisées pour cartes bancaires non ? :-)

Mise à jour :

Ce lundi matin, la société Gemalto a communiqué sur cette affaire pour indiquer que selon les résultats de ses premières investigations, ses produits - cartes SIM, cartes bancaires, etc. - seraient sûrs.

Gemalto donner une conférence de presse à Paris le 25 février à 10h30.

Babar, le logiciel espion aux grandes oreilles qui trompe énormément serait français

Soumis par fredericmazue le
Image
Image

Depuis les révélations d'Edward Snowden dans le cadre de l'affaire PRISM, la NSA a beaucoup fait parler d'elle en ce qui concerne le cyber espionnage. Mais selon des révélations de l'éditeur de solutions de sécurité allemand G-DATA, la France ne serait en reste dans ce domaine, à son échelle, et avec les moyens qui sont les siens.

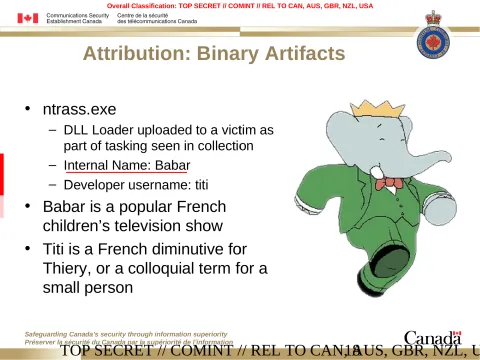
C'est en 2014 que Babar est pour la première fois évoqué. S'appuyant sur des documents fourni par Edward Snowden au journal Le Monde, les autorités canadiennes accusaient les services secrets français de faire usage d'un logiciel espion répondant au nom de Babar.

Selon G Data le logiciel Babar existe bien. Non seulement il existe mais il a un petit frère : Evil Bunny. Babar, ce logiciel qui trompe son monde, a aussi de grandes oreilles et son but premier est d'écouter les conversations, surtout dans les messageries instantanées. Skype, MSN (à l'époque. Babar aurait été mis en service en 2009), Yahoo Messenger. Au moyen d'un bon vieux keylogger, mais aussi en captant les conversations sur le micro des ordinateurs infectés, ou en interceptant la sortie des haut-parleurs. Babar n'est pas dédié à l'espionnage de masse. Il sert à des campagnes d'espionnage ciblé. Il a été vu en Algérie, Côte-d’Ivoire, Norvège, Grèce, Espagne et Canada. Il aurait également servi contre le programme nucléaire iranien. Mais en étant bien loin de la capacité de pénétration de Stuxnet.

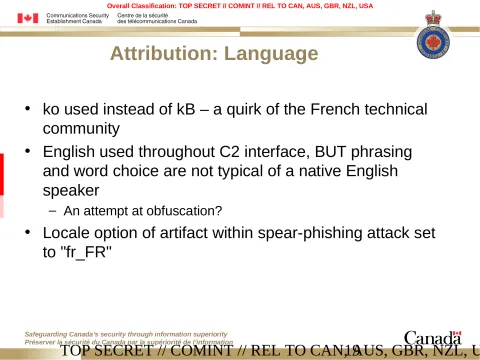
Babar est-il français ? Aucune preuve formelle, mais selon Paul Rascagnères, tout donne à le penser : "Je pense honnêtement que cela a été fait par une équipe avec peu de moyens". La France et ses éternels problèmes de crédit... :-) Les créateurs de Babar ne serait pas anglo-saxons. Trop d'erreurs de langue... Le français moyen n'est pas douté pour les langues, c'est bien connu :-) Outre le nom ridicule du logiciel, les développeurs se seraient trahis en écrivant Kilo-octet Ko au lieu de Kb. A moins que tout cela ne soit de l'intox ? Dans le monde des barbouzes, comment savoir ? :-)

Attention Fanny vous espionne peut-être depuis votre disque dur

Soumis par fredericmazue le

Fanny est un doux nom pour un bien vilain logiciel espion. C'est Kaspersky, décidément très en verve en ce moment qui après avoir révélé le casse du siècle Carbanak, vient de révéler l'existence de Fanny.

Fanny est un logiciel espion d'un nouveau genre (enfin assez nouveau disons) indétectable par les anti-virus sur les PC. Indétectable, parce qu'il vient s'installer en remplacement du firmware des disques durs. Transparente, Fanny assure le fonctionnement normal, mais est dotée de quelques fonctionnalités supplémentaires... Pas totalement nouveau car des firmwares dans du matériel ça c'est déjà, vu, notamment dans des routeurs.

Kaspersky a trouvé Fanny confortablement installée dans des ordinateurs personnels de 30 pays. Les pays les plus touchés sont l'Iran, puis la Russie, le Pakistan, l'Afghanistan, la Chine, le Mali, la Syrie, le Yemen et l'Algérie. Etaient particulièrement ciblés des institutions gouvernementales et militaires, des compagnies télécom, des banques, des entreprises travaillant dans le domaine de l'énergie, la recherche nucléaire. Les activités islamistes étaient également ciblées.

Des disques durs fabriqués par Seagate, Western Digital, Toshiba, Samsung, IBM sont ainsi infectés.

Infectés comment ?  Les constructeurs affirment n'être au courant de rien. Selon Kaspersky la technologie employée dans Fanny rappelle Stuxnet, le malware conçu pour espionner les centrales nucléaires. Evoquer Stuxnet, c'est dire indirectement que Fanny aurait été implanté par la NSA dans du matériel devant être livré à l'étranger. L'hypothèse a une certaine crédibilité, quand on se rappelle qu'au milieu l'année dernière en pleine affaire PRISM, la NSA a été prise la main dans le sac en train de reconditionner des routeurs dont le firmware avait été disons ... upgradé :-)

Edward Snowden en conférence à Paris

Soumis par fredericmazue le

Edward Snowden, bien connu pour ses révélations dans l'affaire PRISM, a tenu une conférence hier à Paris.

Malheureusement pas de nouvelles révélations croustillantes de sa part. Il n'en a plus à faire, explique t-il. Le fait est qu'il en a fait beaucoup.

Edward Snowden se dit heureux que ses révélations dans l'affaire PRISM ont permis une prise de conscience sur les dangers qui planent sur la liberté et sur la vie privée à cause de la surveillance étatique.

Et cela ne se passe pas qu'aux Etats-Unis précise-t-il. Cet espionnage de masse se produit dans tous les pays qui ont des moyens de renseignements. Autant dire partout.

En ce qui concerne la France, les FAI fournissent des données à la DGSE. L'opérateur historique Orange est cité, mais il n'y a à priori pas de raison de croire qu'il soit le seul à le faire.

Pas de révélations, mais une conférence intéressante malgré tout, une fois passés les cafouillages techniques du début. En intégralité dans la vidéo ci-dessous

[video:https://www.youtube.com/watch?v=o0nEJqThdmE]