hacking

The Hacking Team piratée ! ... et ridicule

Soumis par fredericmazue le

La société The Hacking Team s'est faite pirater la semaine dernière. Un piratage qui fait grand bruit car les données qui ont été dérobées montrent que la société, contrairement à ce qu'elle a toujours prétendu, entretient des contacts peu avouables avec des pays pas trop préoccupés par la question des droits de l'homme.

The Hacking Team a communiqué sur ce piratage, indiquant avoir été "victime d’une attaque d’un très haut niveau technique, possiblement venue d’un groupe politique organisé ou d’un gouvernement". C'est toujours ce qu'on dit quand, après un tel piratage, il n'y a plus que la face à sauver :-)

Le pirate qui a mis à mal The Hacking Team  serait le même (ou appartiendrait au même groupe) que celui qui a piraté, en août 2014, la société Gamma Group, éditrice du spyware FinFisher.

Et notre pirate n'aurait pas eu trop de difficulté pour parvenir à ses fins. Lorsqu'il s'agit de hacker, les méthodes les plus simples souvent parmi les plus efficaces. Et parmi elles, la bonne vielle attaque au dictionnaire fait toujours recette.

C'est ainsi qu'au moins deux employés de la société qui avaient accès à la totalité des serveurs se sont faits avoir. Notamment Christian Pozzi, ingénieur système et sécurité - excusez du peu - qui utilisait comme mot de passe p4ssword.

Ca paraît incroyable et pourtant les mots de passe forts n'avaient pas tellement droit de cité à The Hacking Team. Auraient ainsi été crackés HTPassw0rd, Passw0rd!81, Passw0rd, Passw0rd!, Pas$w0rd, Rite1.!!

Quand on vous dit qu'il faut toujours employer des mots de passe forts ;-) :-)

The Hacking, sans expliquer en détail pourquoi, a recommandé à ses clients de désactiver leurs copies de RCS, le logiciel espion qu'elle leur vend. Car ceux-ci pourraient s'en retrouver les victimes.

RCS, alias DaVinci embarque une backdoor qui permet à The Hacking Team d'en reprendre le contrôle à tous moments. Mais les accès à cette backdoor figureraient parmi les données dérobées, ce qui permettrait à n'importe qui de reprendre à son compte les RCS concernés.

:-)
Nuit du Hack Kids 2015

Soumis par fredericmazue le

Initiée en 2003 par l'équipe Hackerz Voice et inspirée par la célèbre conférence DEF CON, la « Nuit du Hack » est l’une des manifestations les plus importantes dédiée à la sécurité informatique. Une fois par an, à Paris, son équipe accueille le grand public pendant 24 heures autour de conférences, d’ateliers et de challenges  afin de démystifier les pratiques des hackers.

Ce sont plus de 1 500 professionnels, étudiants,  passionnés de sécurité informatique et de technologies du numérique qui se sont ainsi retrouvés lors de l’édition 2014 de la Nuit du Hack ; avec, un espace dédié aux plus jeunes : la « Nuit du Hack Kids », à l'initiative des étudiants de l'ESIEA.

L'évènement Nuit Du Hack Kids 2.0 aura lieu le 20 juin 2015 à l'Académie Fratellini.

Il est ouvert aux enfants de 8 à 16 ans passionnés par le web, l'électronique ou le cryptage et gratuit pour tous. Les jeunes participants seront attendus dès 9h30 pour une journée d'ateliers créatifs et ludiques se déroulant de 10h à 18h. (Repas et gouter leur seront offerts).

Nuit du Hack Kids 2.0
Samedi 20 juin 2015 de 9h30 à 18h
Académie Fratellini - 1-9 rue des Cheminots, 93210 Saint-Denis La Plaine
https://nuitduhack.com/fr/ndhkids.html  

Piratage chinois aux Etats-Unis : une catastrophe potentielle pour le contre-espionnage américain

Soumis par fredericmazue le

Il y a deux semaines, le Washigton Post avait révélé que l'OPM, Office Personnel Management, un organisme américain qui gère les effectifs du gouvernement avait été piraté par des hackers localisés en Chine. Le gouvernement américain avait alors reconnu que le vol de données touchait 4 millions de fonctionnaires.

Le Washington Post vient toutefois d'aller plus loin dans ses révélations, en s'appuyant sur les explications d'un syndicat de fonctionnaires qui explique que tous les dossiers de tous les fonctionnaires ont été volés.

Cela signifie que, à priori, mêmes les dossiers des agents de la CIA sont compromis, ainsi que les dossiers des personnes qui possèdent certaines habilitations.

Pour Joel Brenner, ex haut responsable haut contre-espionnage américain, l'affaire est énooorme. il s'agit d'une potentiellement d'une catastrophe du point de vue du contre-espionnage. ces dossiers contiennent des décennies d'informations sur des personnes possédant des habilitations... ce qui les rend plus facile à recruter dans le cadre d'espionnage international pour le compte de pays étrangers".

Très logiquement, même si cela n'est pas précisé explicitement, les dossiers des personnels de la NSA ont été volés également. La NSA, vous savez ? Ces braves gens qui aiment bien cyber-espionner tout le monde, tous azimuts. Une sorte de retour des choses :-)

Les données de 4 millions d'employés fédéraux américains piratées par des hackers chinois

Soumis par fredericmazue le

Ceci selon le Washington Post qui s'appuie sur des révélations faites par des responsables américains sous couvert d'anonymat.

L'OPM, Office Personnel Management, gère les effectifs du gouvernement et attribue des centaines de milliers d'accréditations aux fonctionnaires fédéraux chaque année. Cet organisme utilise depuis quelques mois (mieux vaut tard que jamais...) de nouveaux outils informatiques. Ceux-ci lui ont permis de détecter en avril une attaque massive, quatre mois (quand même...) après son lancement, c'est-à-dire en décembre 2014. D'après le Washington Post, il s'agit du deuxième piratage majeur de cet organisme, perpétré par la Chine. L'OPM envisage un dédommagement des employés à hauteur d'un million de dollars, en cas de vol et d'usurpation d'identité.

Bien entendu, comme toujours dans de telles circonstances, la Chine a tout nié en bloc par la voix d'un de ses porte-paroles : "Tirer des conclusions hâtives et lancer des accusations sur la base d'hypothèses est irresponsable et contreproductif. La législation chinoise interdit la cybercriminalité sous toutes ses formes. La Chine fait beaucoup d'efforts pour combattre la cybercriminalité".

Personne n'en doute. Surtout pas les administrateurs système qui consultent régulièrement leurs logs ;-) :-)

Et si les robots chirurgicaux se faisaient hacker ?

Soumis par fredericmazue le

Vous étiez entré à l'hôpital pour une simple opération de l'appendicite. Mais voilà que le robot chirurgical vous a coupé une jambe et vous a lobotomisé. Il s'était fait hacker. Pas de chance.  

La chirurgie assistée par ordinateur en née en 2001, quand un patient à Strasbourg s'est fait opérer de la vésicule biliaire par un chirurgien situé à New York. A l'époque, la transmission entre la console actionnée par le chirurgien et le robot qui a opéré effectivement le malade avait été réalisée par une fibre optique fournie par un opérateur télécom. Cela ne signifie pas que la transmission des données entre les deux fut absolument sûre. Mais aujourd'hui, alors que la chirurgie assistée se développe vitesse grand V, les communications entre consoles et robots chirurgicaux se font de plus en plus à travers Internet.

Ce qui les rend facilement hackables. C'est ce qu'ont mis en évidence des chercheurs ainsi que le rapporte la revue du MIT parue la semaine dernière.

"En raison de la nature ouverte et incontrôlable des réseaux de communication, il devient facile pour des entités malveillantes de bloquer, perturber, ou reprendre le contrôle de la communication entre le robot et le chirurgien", a souligné Tamara Bonaci du laboratoire de Biorobotique de l'université de Washington. Tamara est à la tête de l'équipe qui s'est amuser à bidouiller des communications consoles/robots, de la petite modification d'un ordre à la prise totale de contrôle du robot chirurgical.

Ces expériences montrent que ce genre de communications devraient être fortement sécurisées, et au moins cryptées, ce qui n'est pas le cas aujourd'hui. Ce qui laisse imaginer pas mal de scénarii à la James Bond qui pourraient se dérouler dans la réalité.

En outre les chercheurs ont remarqué que le flux vidéo d'une opération en cours pouvait être capté et lu par n'importe qui, ce qui pose un problème de vie privée. Il est vrai que quand on est lobotomisé, cet aspect de la question perd un peu de son importance :-)

Ne vous faites pas hacker en remplissant votre déclarations de revenus

Soumis par fredericmazue le

Remplir sa déclaration de revenus n'est pas une activité très amusante. Payez ses impôts non plus d'ailleurs.

Arrive à grands pas le moment de remplir votre déclaration de revenus. Saviez-vous que si vous optez pour une déclaration en ligne, vous risquez de vous faire hacker, ce faisant ?

Intel Security attire votre attention ce mois-ci sur les risques de hacking inhérents aux télédéclarations fiscales. Il vient notamment de mettre en ligne un mini site  où sont détaillées les bonnes pratiques pour se protéger lors de ses prochaines déclarations d’impôt. – à découvrir sur le microsite dédié d’Intel Security.

« Dans un peu moins d’un mois, le compte à rebours de la déclaration d’impôts sonnera pour les Français. Avec un nombre de déclarations en ligne qui a dépassé en 2013 les 13,5 millions (soit une hausse de 6 % par rapport à 2011, les Français utilisent de plus en plus Internet pour trouver des conseils en ligne, télédéclarer et régler leur impôt (10,7 %). Ces périodes représentent de vraies aubaines pour les cybercriminels, qui sont particulièrement à l’affût », souligne David Grout, Directeur Technique Europe du Sud – Intel Security.

Pour permettre aux Français de surfer sur le Net, de télédéclarer et de payer leurs impôts en toute sécurité, Intel Security livre 5 méthodes unhackable, que l'internaute monsieur tout le monde saura appliquer ou pas :

1. Réfléchir avant de cliquer – 95 % des hacks enregistrés en 2013 ont été causés par des utilisateurs cliquant inconsciemment sur de mauvais liens.

2. Utiliser l’HTTPS partout – Sur le Web, il convient de préférer l'utilisation du HTTPS, pratiquement unhackable partout où il est possible, car il est plus sûr.

3. Gérer les mots de passe – Intel Security recommande de toujours utiliser des mots de passe complexes et de ne jamais les mémoriser.

4. Utiliser deux facteurs d’identification (2FA) – Veiller à renforcer chaque mot de passe avec l'ajout de l'authentification à deux facteurs.

5. Maîtriser le VPN - Un VPN protège l’utilisateur des hacks en faisant une sorte de pont crypté secret pour chaque connexion.

Telles sont les recommandations d'Intel Security.

Ou bien procédez à l'ancienne : une déclaration sur papier remise en mains propres à l'administration. Là, plus de hack possible, même sans VPN. Solution qui, il faut bien le dire, n'est pas d'un accès facile pour le contribuable lambda :-)

Commentaire actu

Anonyme (non vérifié)

Je rajouterai : ne pas oublier de bloquer les URL autres que celles du site car le site des impôts  utilise du Google Analytics !

mer, 25 Mar 2015 - 15:18 Permalien

Insomni'Hack 8ème édition

Soumis par fredericmazue le

La 8ème édition de Insomni'hack se tiendra les 19 et 20 mars à Genève Palexpo. L'événement réunit pendant deux jours des professionnels du hacking du monde entier.

Pendant ces deux jours se succèderont ateliers et conférences. Le point fort de l'événement est comme chaque année le concours de hacking éthique, qui commencera le jeudi 19 mars à 18h00, pour se terminer le lendemain matin à 4h00. Concours qui a donné son nom à l'événement.

Maldrone, le premier malware pour drone

Soumis par fredericmazue le

Une nuée de drones qui échappent au contrôle de leurs propriétaires pour aller s'abattre simultanément sur une centrale nucléaire... Scénario de science-fiction, ou de film catastrophe, dites-vous ?

Il se pourrait aussi que ce soit l'actualité de demain... :-) Les drones, parce qu'ils sont de plus en plus répandus, intéressent les hackers en conséquence.

L'informaticien indien Rahul Sasi vient de fournir une preuve de concept du hacking des drones. Il a créé Maldrone, un programme qui se greffe dans le logiciel de navigation du drone, et qui permet d'en prendre le contrôle avec un smartphone. En l'occurrence un AR.Drone 2.0 du fabricant français Parrot. Mais tout drone s'appuyant sur une architecture ARM/Linux peut être victime de Maldrone, tout aussi bien.

Maldrone est capable d'agir sur les drivers de l'appareil et s'interpose ainsi entre le drone et le contrôle à distance de son propriétaire. Si le drone est à basse altitude, ses moteurs s'arrêtent, et il se crashe. Mais si le drone est suffisamment haut, Maldrone relance les moteurs et le drone reprend son vol, commandé par une autre personne.

Mais alors, pour constituer une nuée de drones, est-il nécessaire de procéder ainsi avec chacun des appareils ? Même pas...

Il suffit de transformer le drone en ver au moyen de SkyJack, http://samy.pl/skyjack/, une attaque qui consiste à détecter et hacker toutes les communications sans fil des drones.

[video:https://www.youtube.com/watch?v=5SlWdl4ZuAI]

[video:https://www.youtube.com/watch?v=EHKV01YQX_w]

Affaire Charlie Hebdo : recrudescence de défaçages de sites bretons

Soumis par fredericmazue le
Image

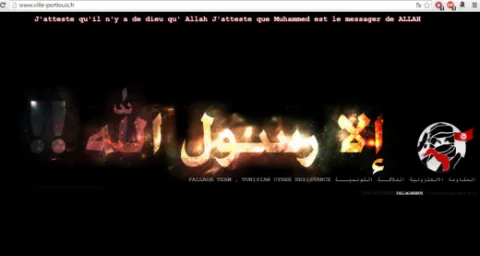
L'affaire de l'attentat perpétré sur la rédaction Charlie Hebdo a des développements inattendus, sans conséquences humaines dramatiques, fort heureusement, du moins pour l'instant.

En attendant que les Anonymous, qui sont Charlie, agissent, ce sont des pirates islamistes se désignant comme pro Daesh qui ont défacés cette nuit une grosse centaine de sites au minimum cette nuit.

Les sites défacés affichaient un message sans ambiguïté : The Islamic State Stay Inchallah, Free Palestine, Death to France, Death to Charlie Hebdo.

Très curieusement, selon nos informations, tous les sites attaqués sont des sites bretons. Sans que l'on sache pourquoi cette zone de la France est dans le collimateur de ces hackers islamistes qui signent leur attaque APoca-DZ.

Quoi qu'il en soit, ce petit événement dans l'événement montre que sur le plan de la sécurité informatique, il reste fort à faire.

Chaque semaine des hackers s'attaquent à Health Car, pour sa bonne santé

Soumis par fredericmazue le

Health Care (https://www.healthcare.gov/) est le site au coeur du projet principal de Barack Obama, la réforme de santé Obama Care.

Un site qui a suscité bien des railleries Outre-Atlantique, en raison de ses lenteurs, bugs, et autres dysfonctionnements. Cependant l'administration américaine a réagi, notamment en demandant de l'aide au groupe Accenture, dirigé par un français. 

Aujourd'hui les choses semblent aller beaucoup mieux pour healthcare.gov. Il n'est plus question de chercher et d'éliminer des bugs grossiers, mais d'apporter des améliorations beaucoup plus fines, notamment au sujet de la sécurité.

C'est ainsi que, selon bigstory.ap.org,  des hackers whitehats torturent chaque semaine healthcare.gov en simulant de réelles attaques à la demande du gouvernement américain. Le but étant de découvrir des problèmes de sécurité et d'y remédier, avant qu'ils ne soient exploiter par de vrais pirates.
